자산 점검부터 조치 결과까지 한곳에서
BOUND에서 자산의 보안 상태를 점검하고, 발견된 취약점의 우선순위를 정해 조치를 진행하세요. 점검 근거와 조치 결과를 함께 확인하고 리포트로 공유할 수 있습니다.
보안 점검과 조치 절차
자산 등록부터 점검, 취약점 분석, 조치, 리포트 작성까지 이어서 진행할 수 있습니다. 각 단계에서 확인한 근거와 조치 이력은 조직별로 보관합니다.
점검 결과에서 영향을 받는 자산을 확인하고, 우선순위를 정해 조치를 진행하세요. 조치 결과는 리포트로 정리해 공유할 수 있습니다.
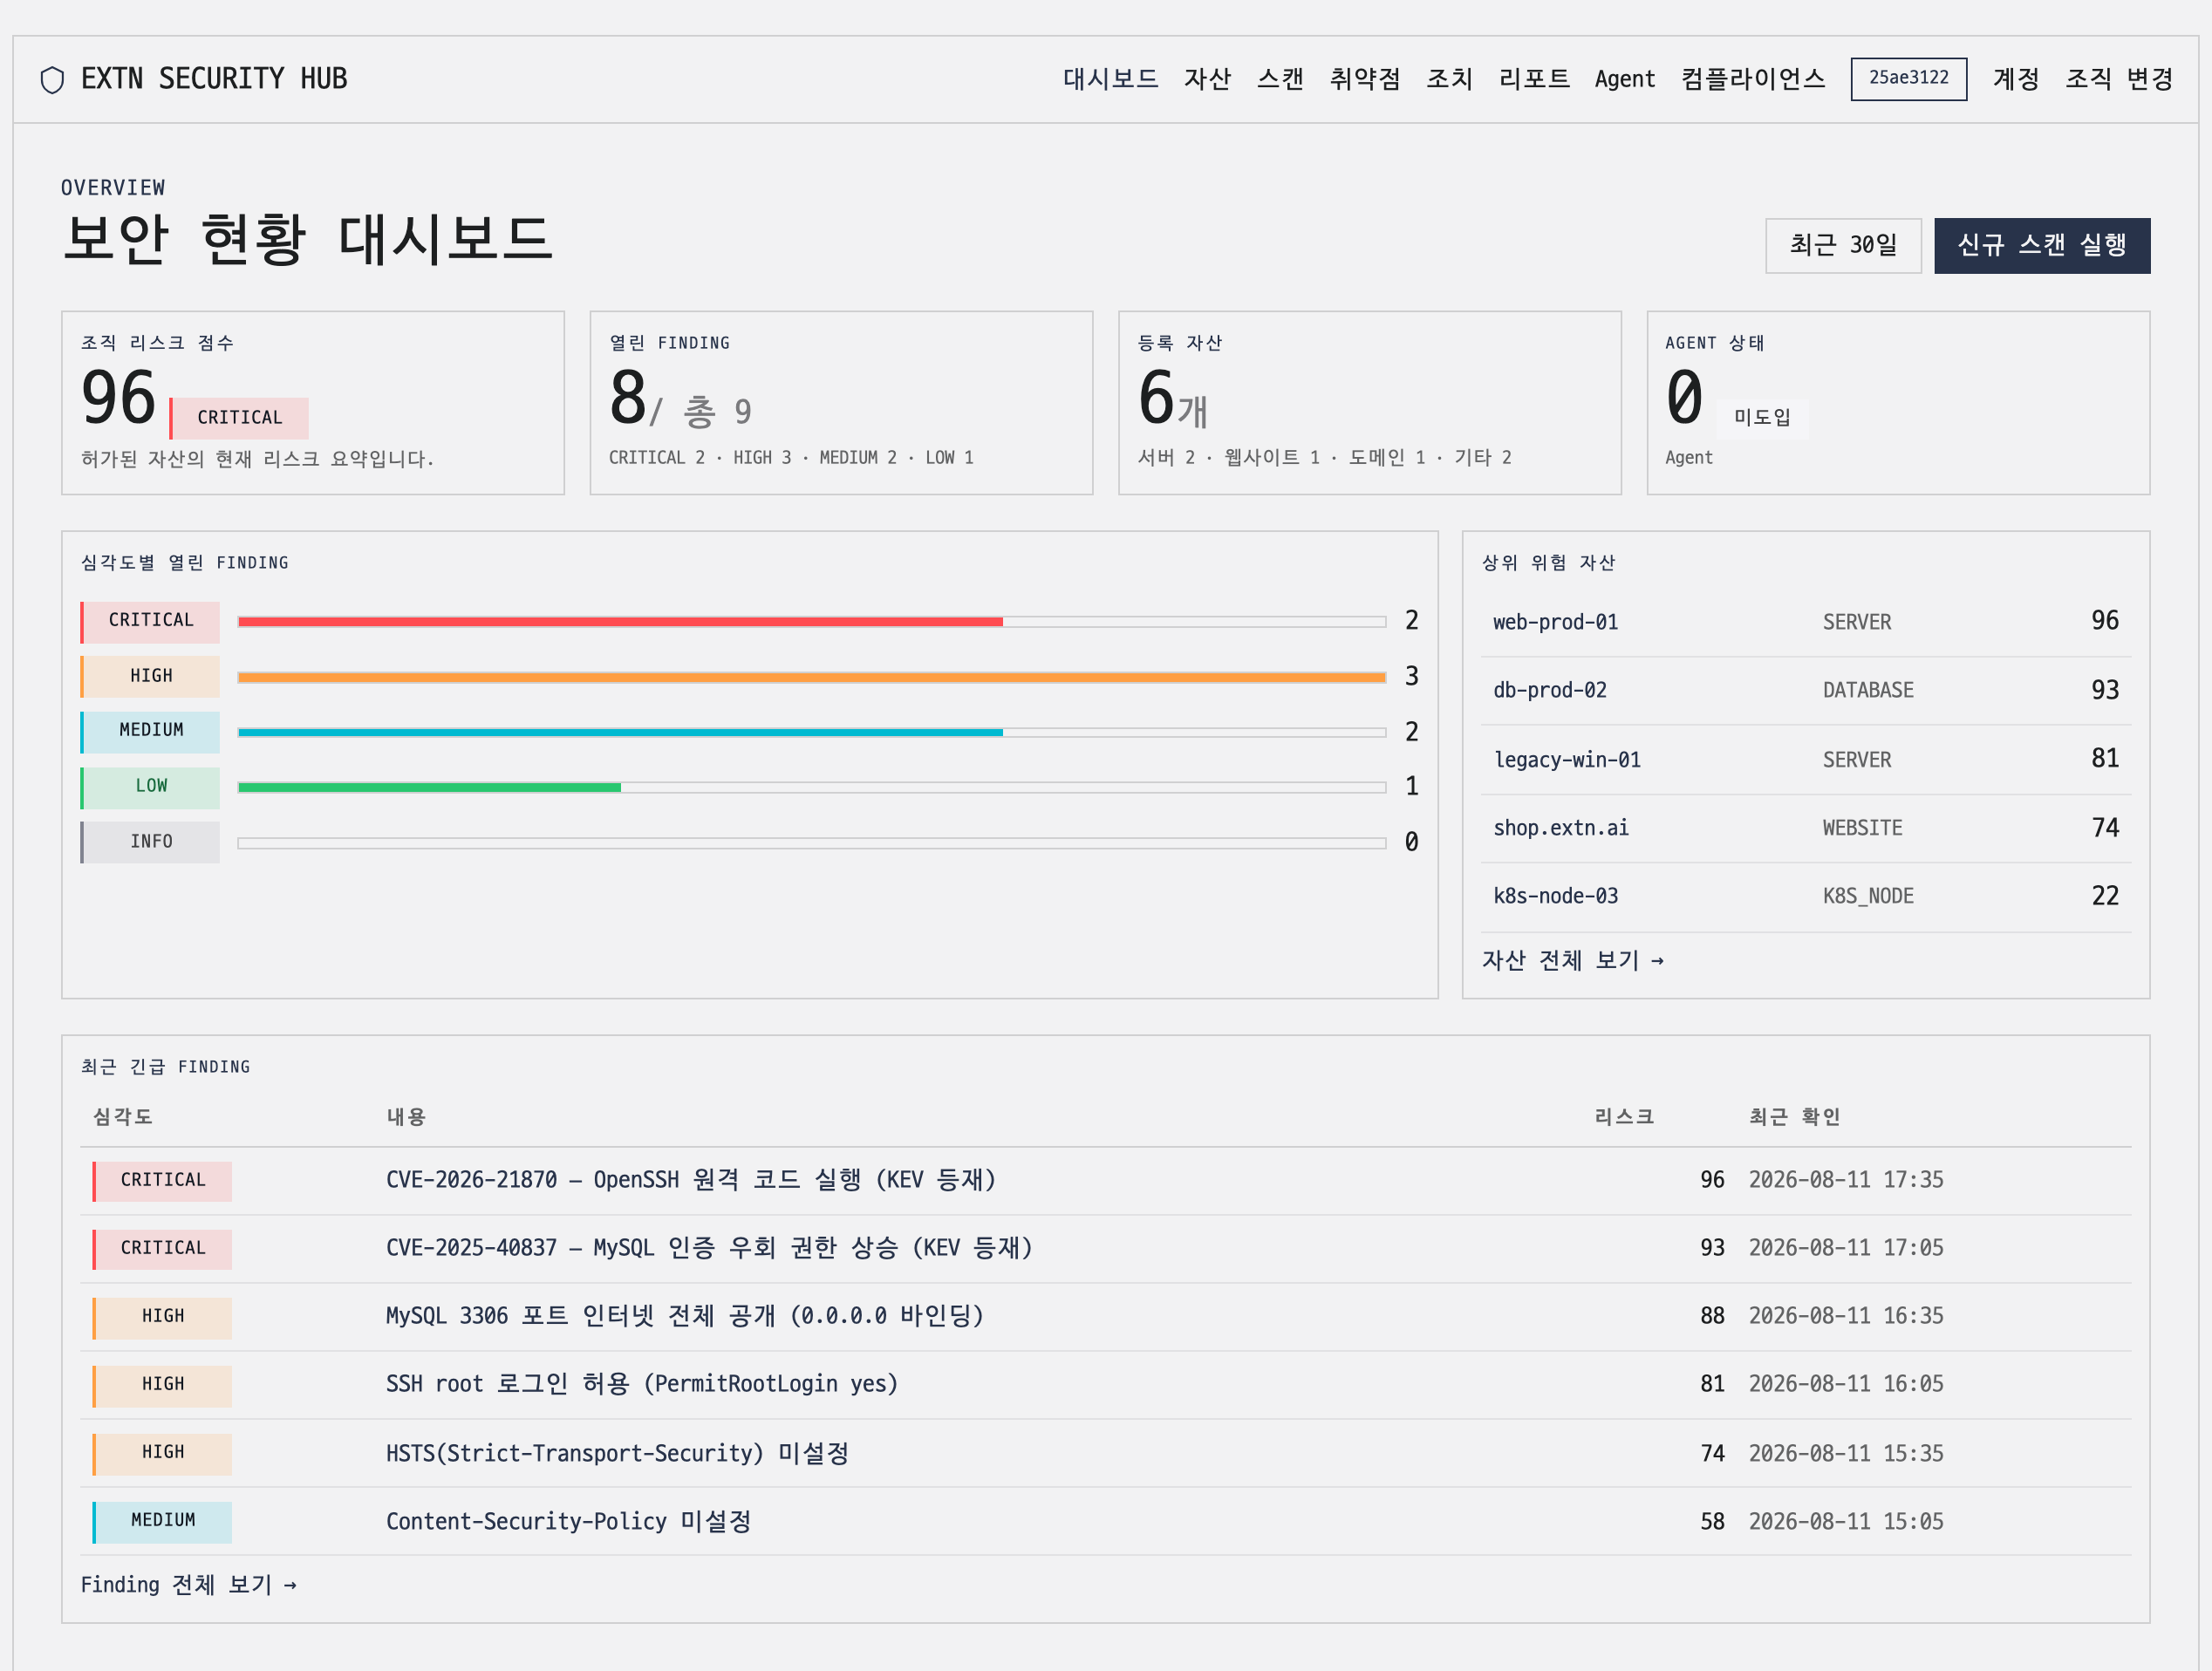
조직의 보안 현황
미해결 취약점의 심각도와 위험도가 높은 자산을 한눈에 확인하세요. 최근 점검 결과를 바탕으로 먼저 살펴볼 항목을 파악할 수 있습니다.
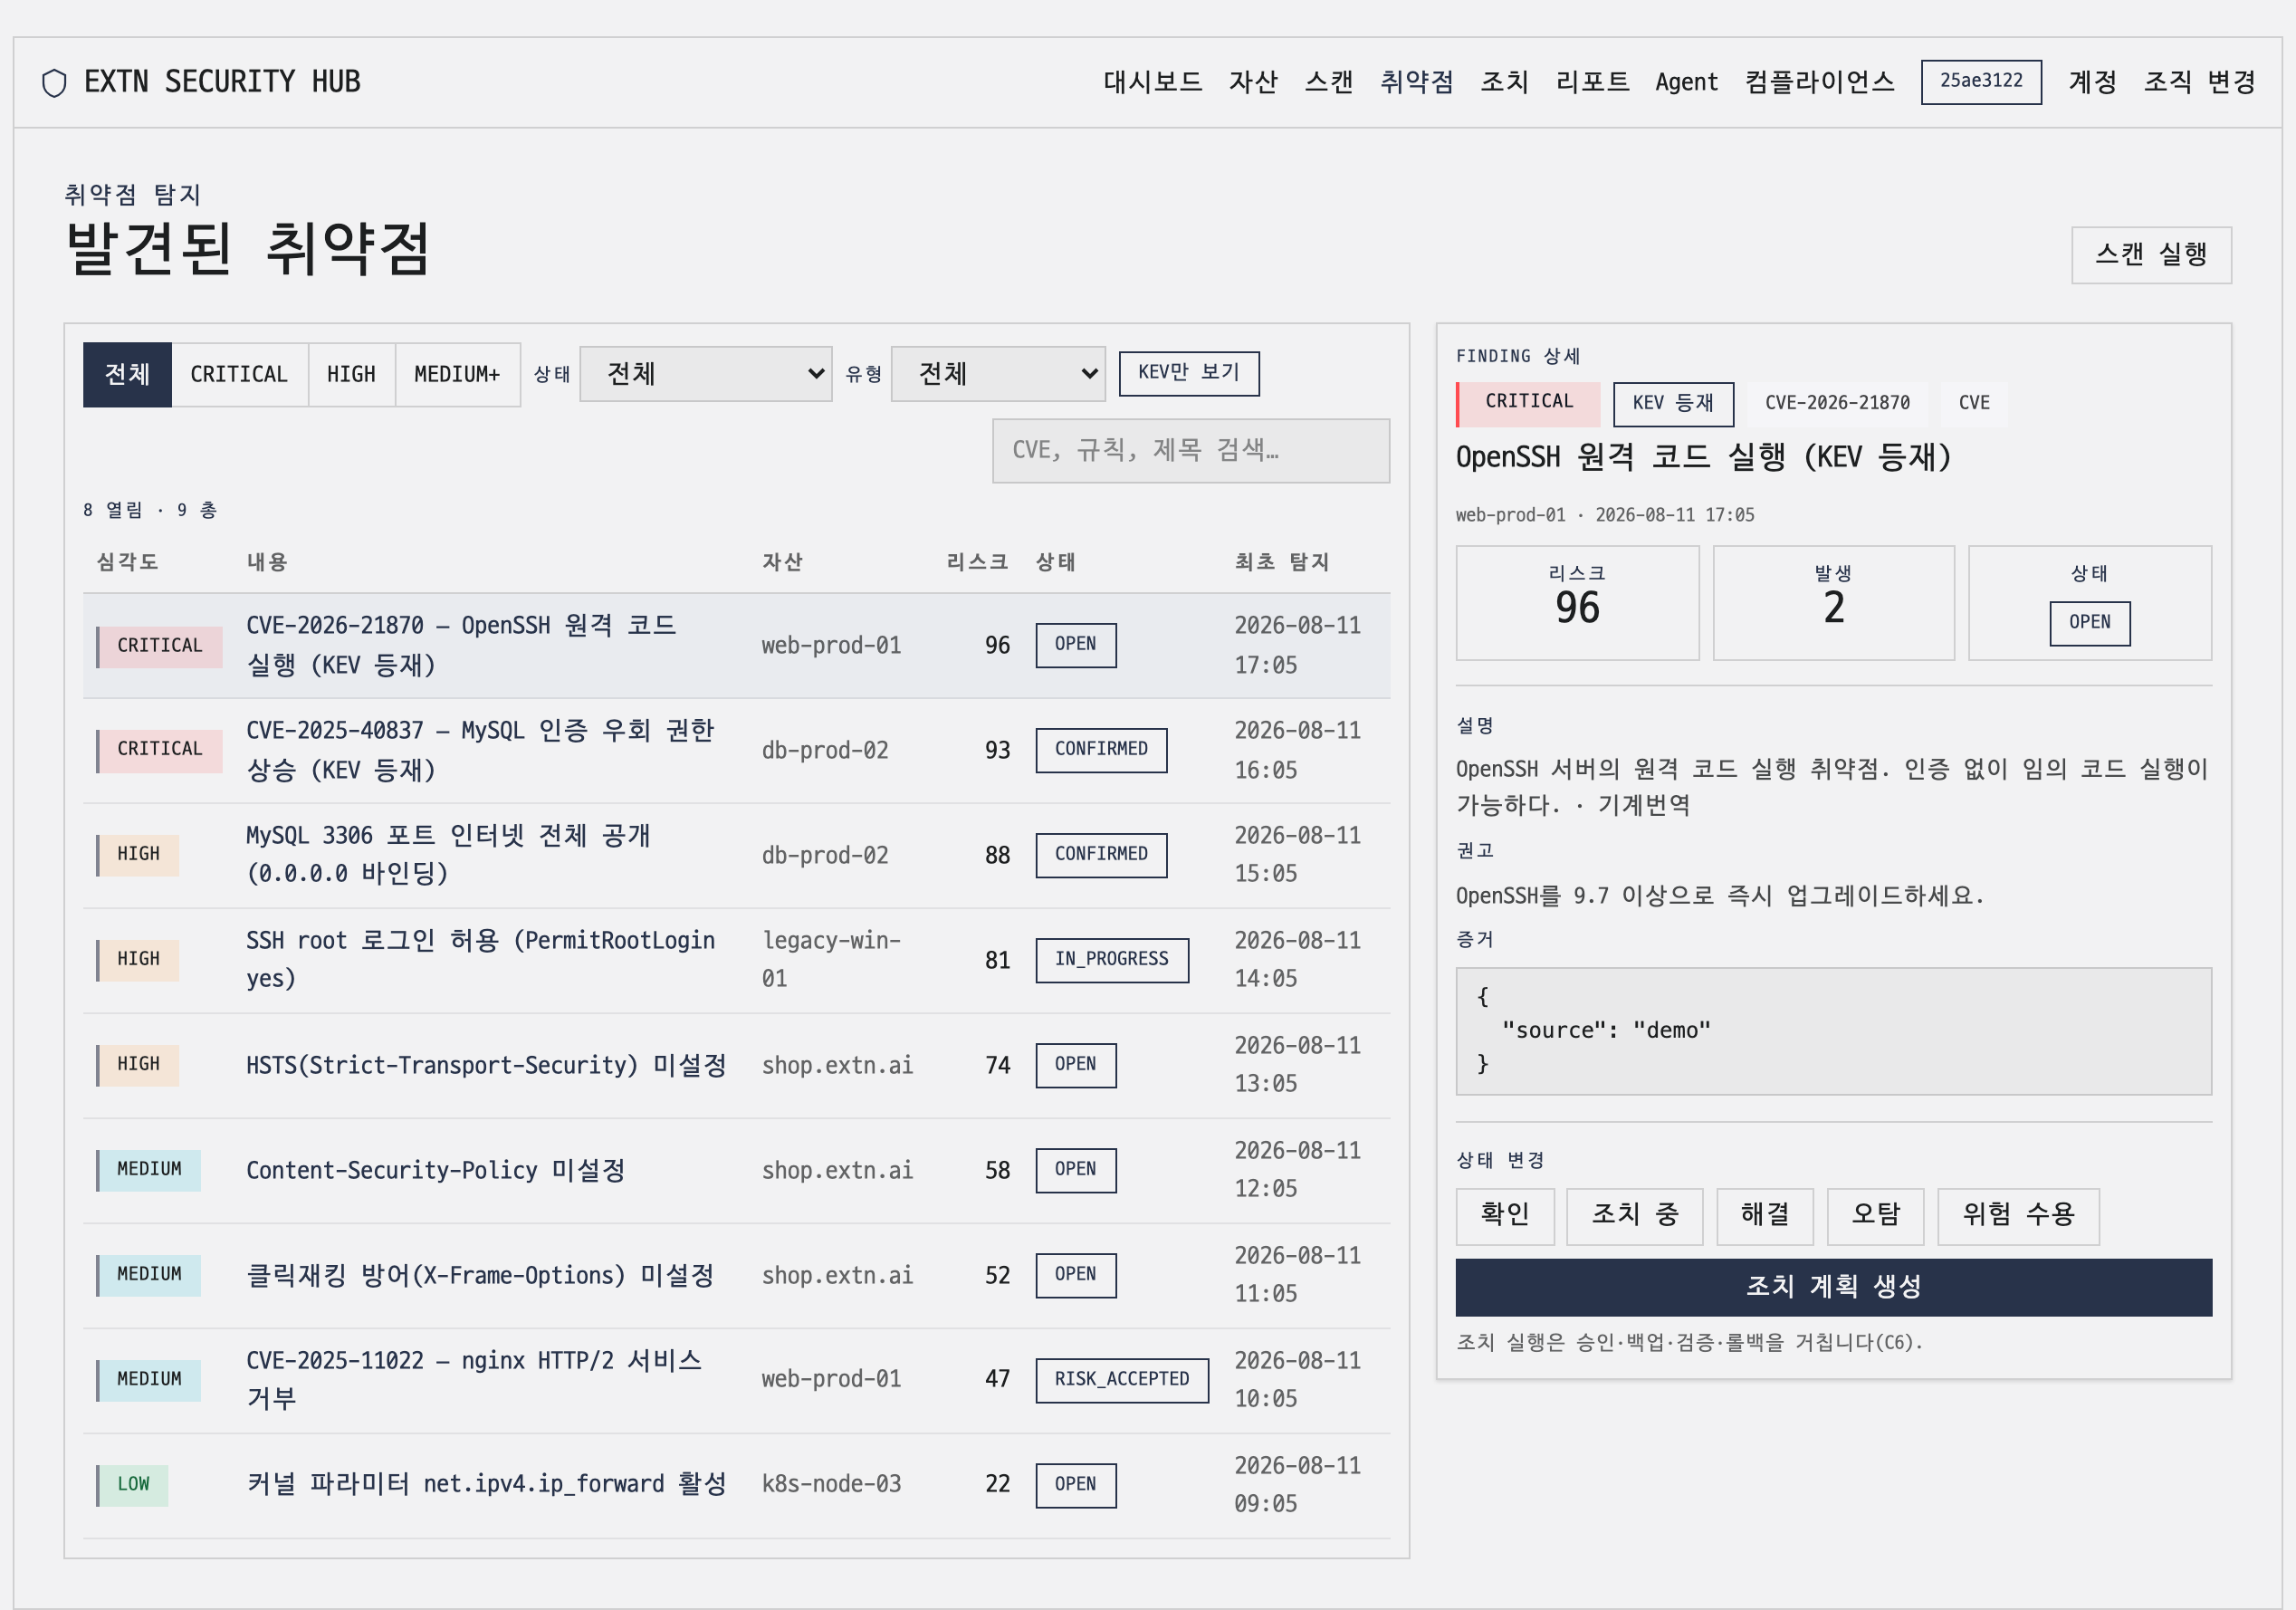
취약점과 탐지 근거
자산의 소프트웨어 목록을 CVE·OSV 취약점 정보와 비교해 관련 취약점을 찾습니다. 실제 공격에 악용된 이력(KEV)과 악용 가능성 점수(EPSS)를 함께 확인해 조치 순서를 정할 수 있습니다.
취약점 설명은 한국어를 우선 표시합니다. 자동 번역한 내용에는 기계 번역 표시를 붙이고, 번역이 없으면 영어 원문을 보여줍니다.
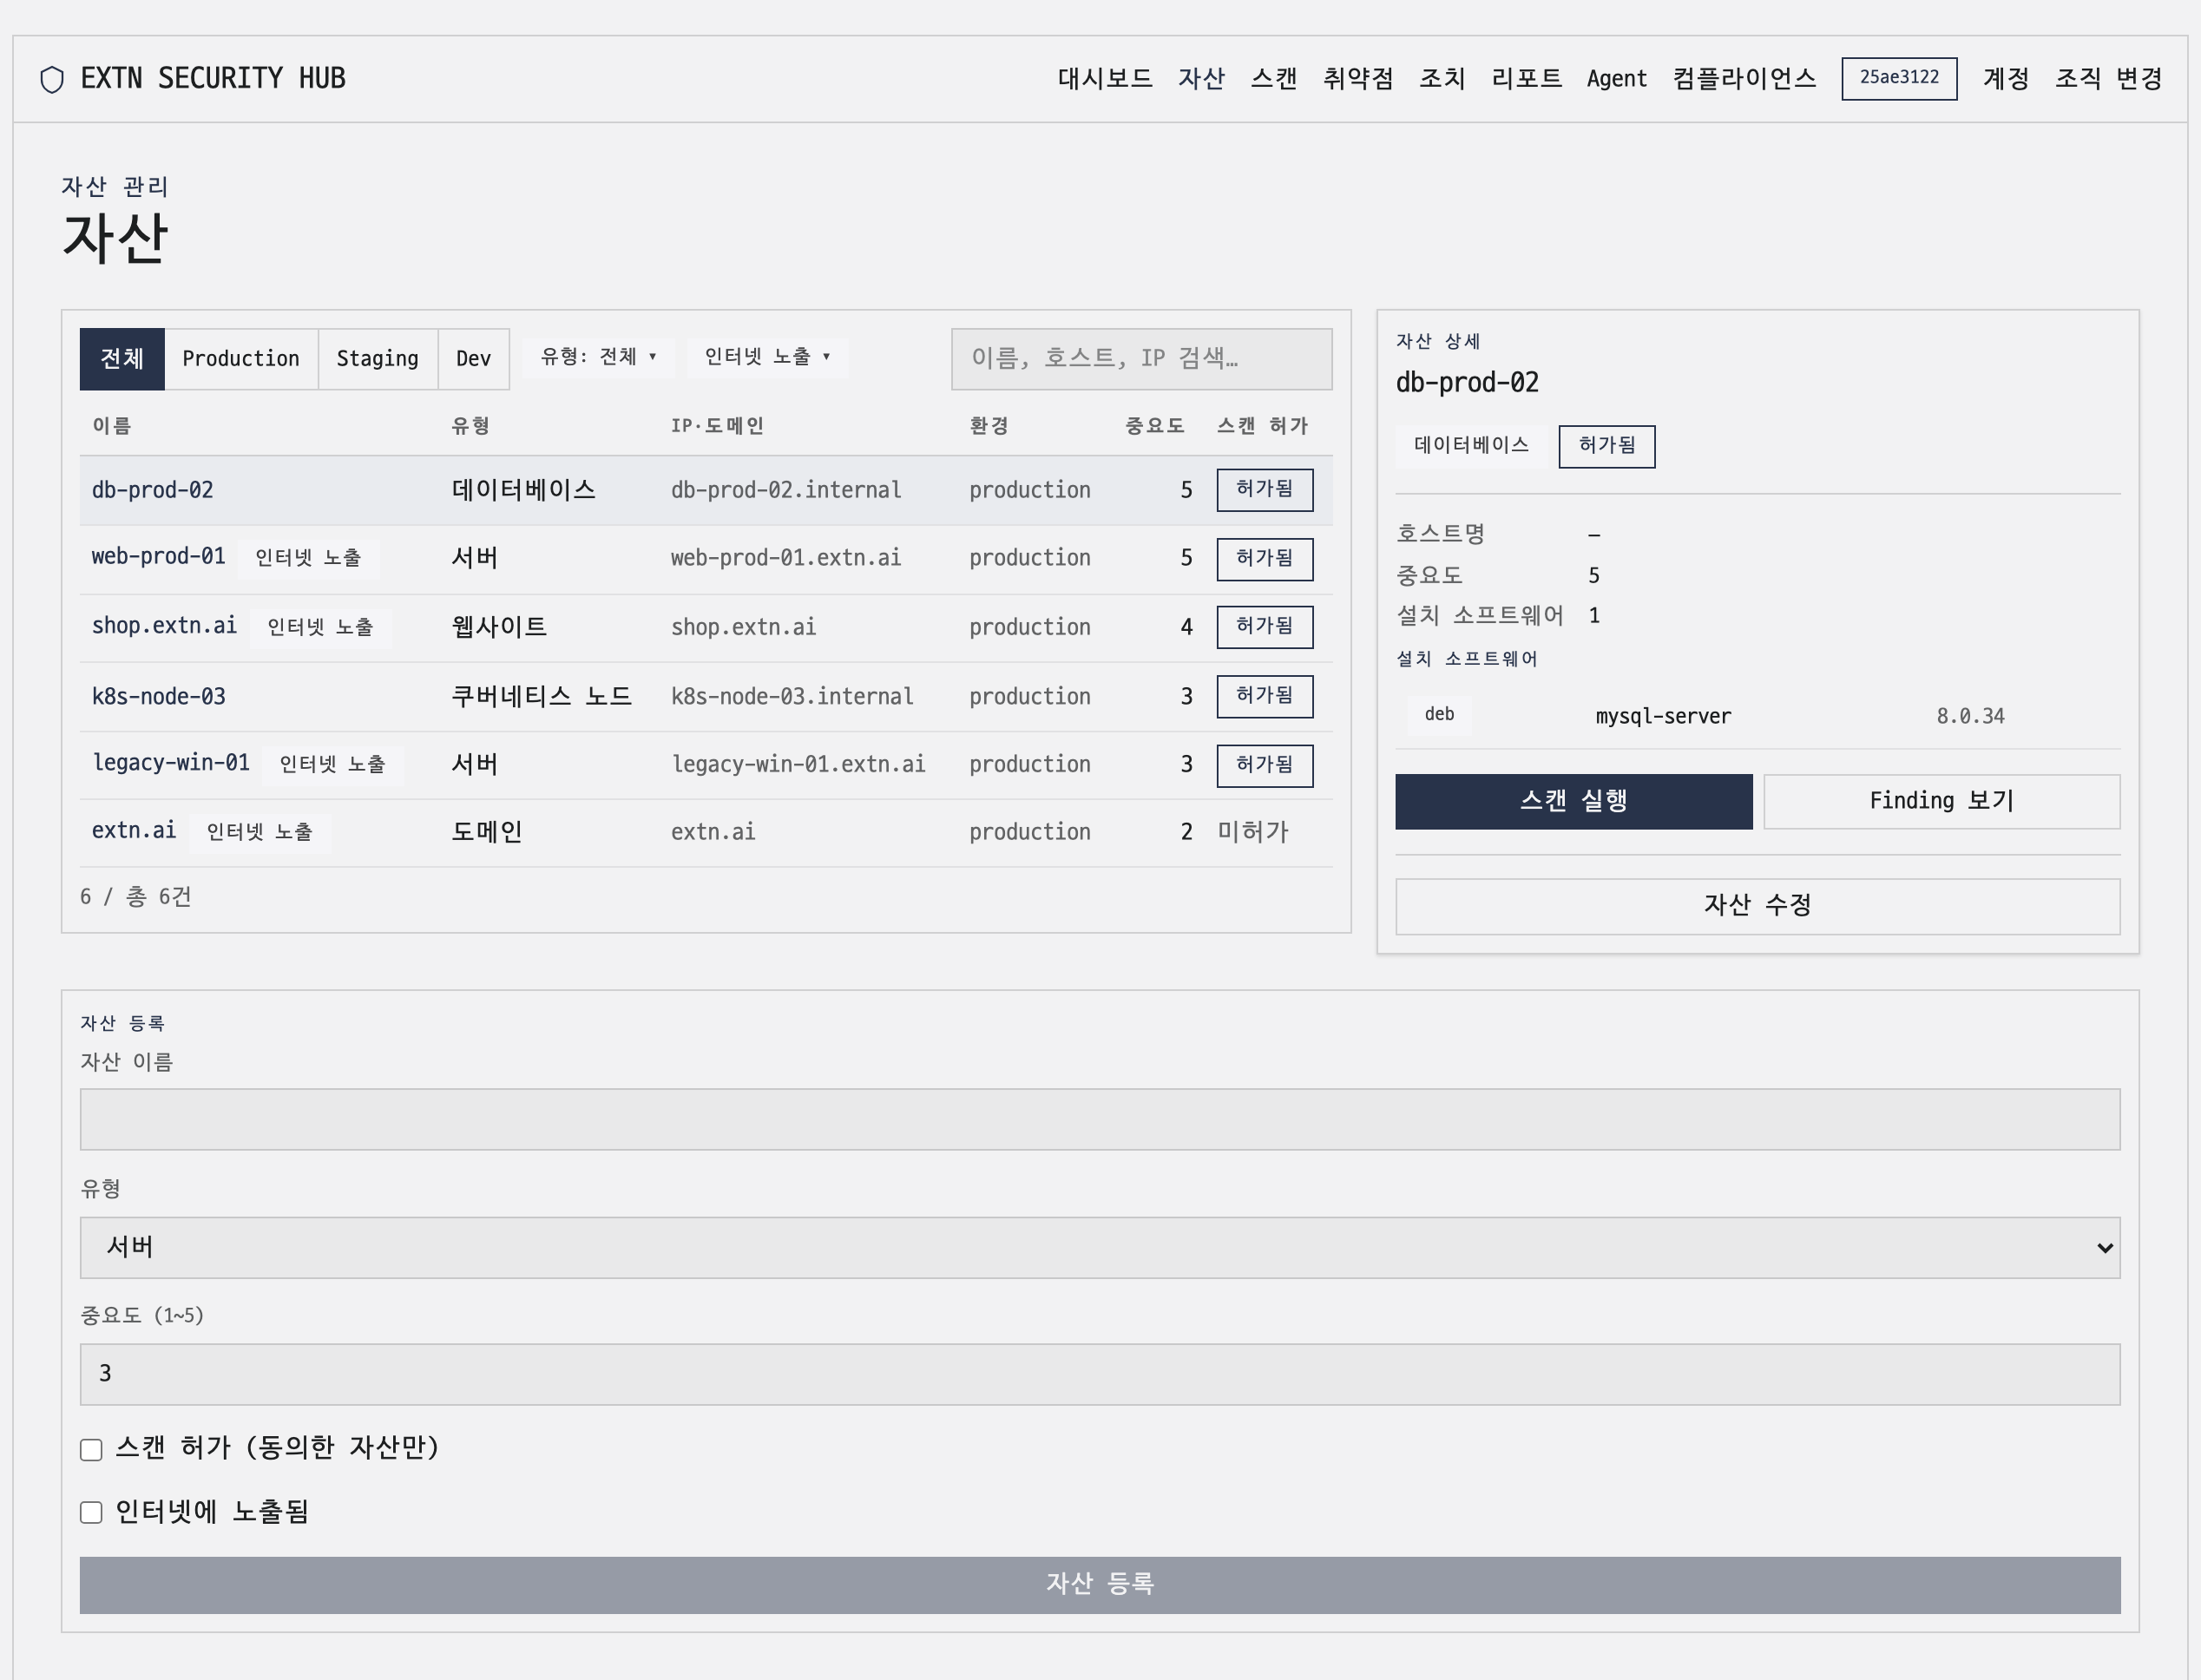
자산 목록 관리
서버·PC·클라우드 자산의 유형, 운영 환경, 중요도와 인터넷 노출 여부를 한 목록에서 관리합니다. 자산별로 발견된 취약점과 조치 이력을 확인할 수 있습니다.
자산을 등록한 뒤 점검 권한을 확인하고 스캔을 허가해 주세요. 처음 등록한 자산은 스캔이 허가되지 않은 상태입니다.
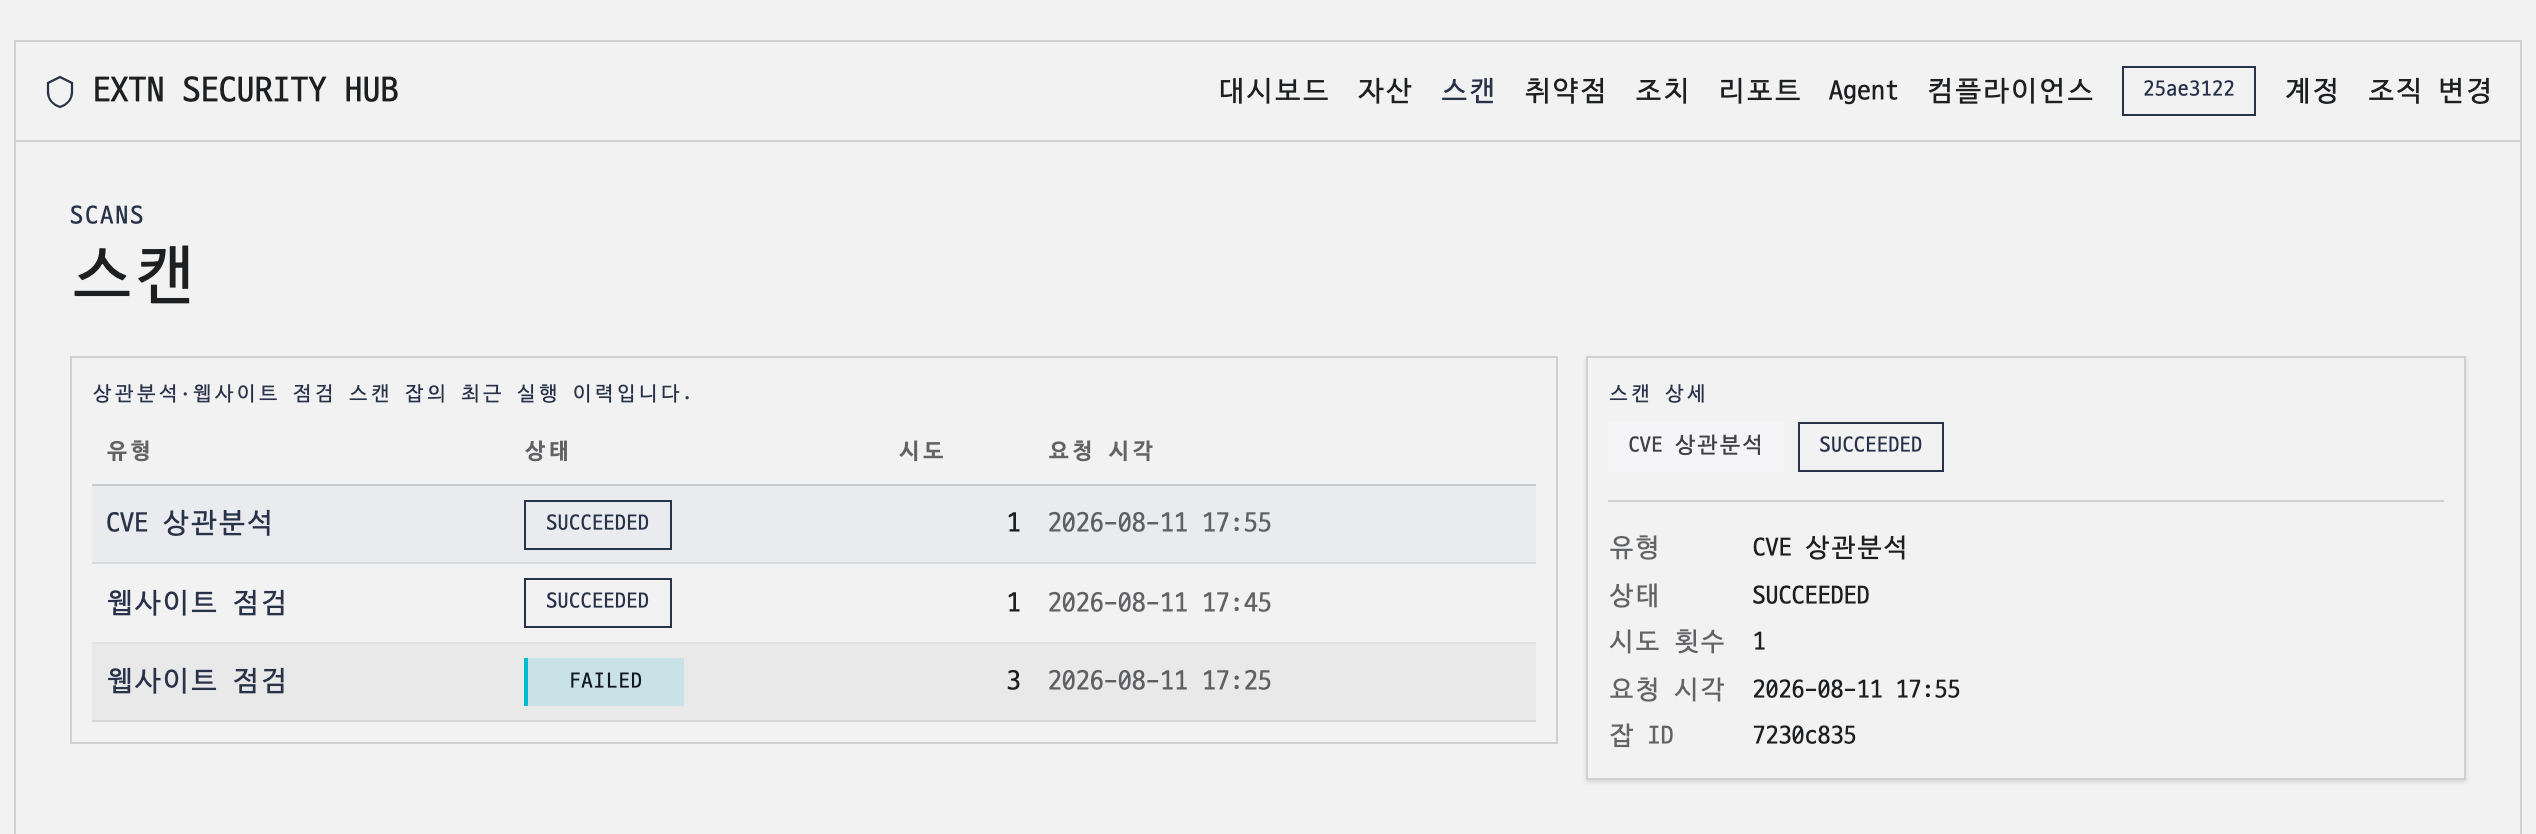
스캔
스캔을 허가한 자산의 외부 노출과 웹 보안 설정을 점검하고, 설치된 소프트웨어를 취약점 정보와 비교합니다. 취약점을 이용한 공격이나 비밀번호 무차별 대입, 서비스 거부 공격은 수행하지 않습니다.
진행 중인 스캔은 중복 요청을 제한합니다. 스캔이 끝나면 발견된 취약점과 해당 자산의 위험도를 확인할 수 있습니다.
컴플라이언스
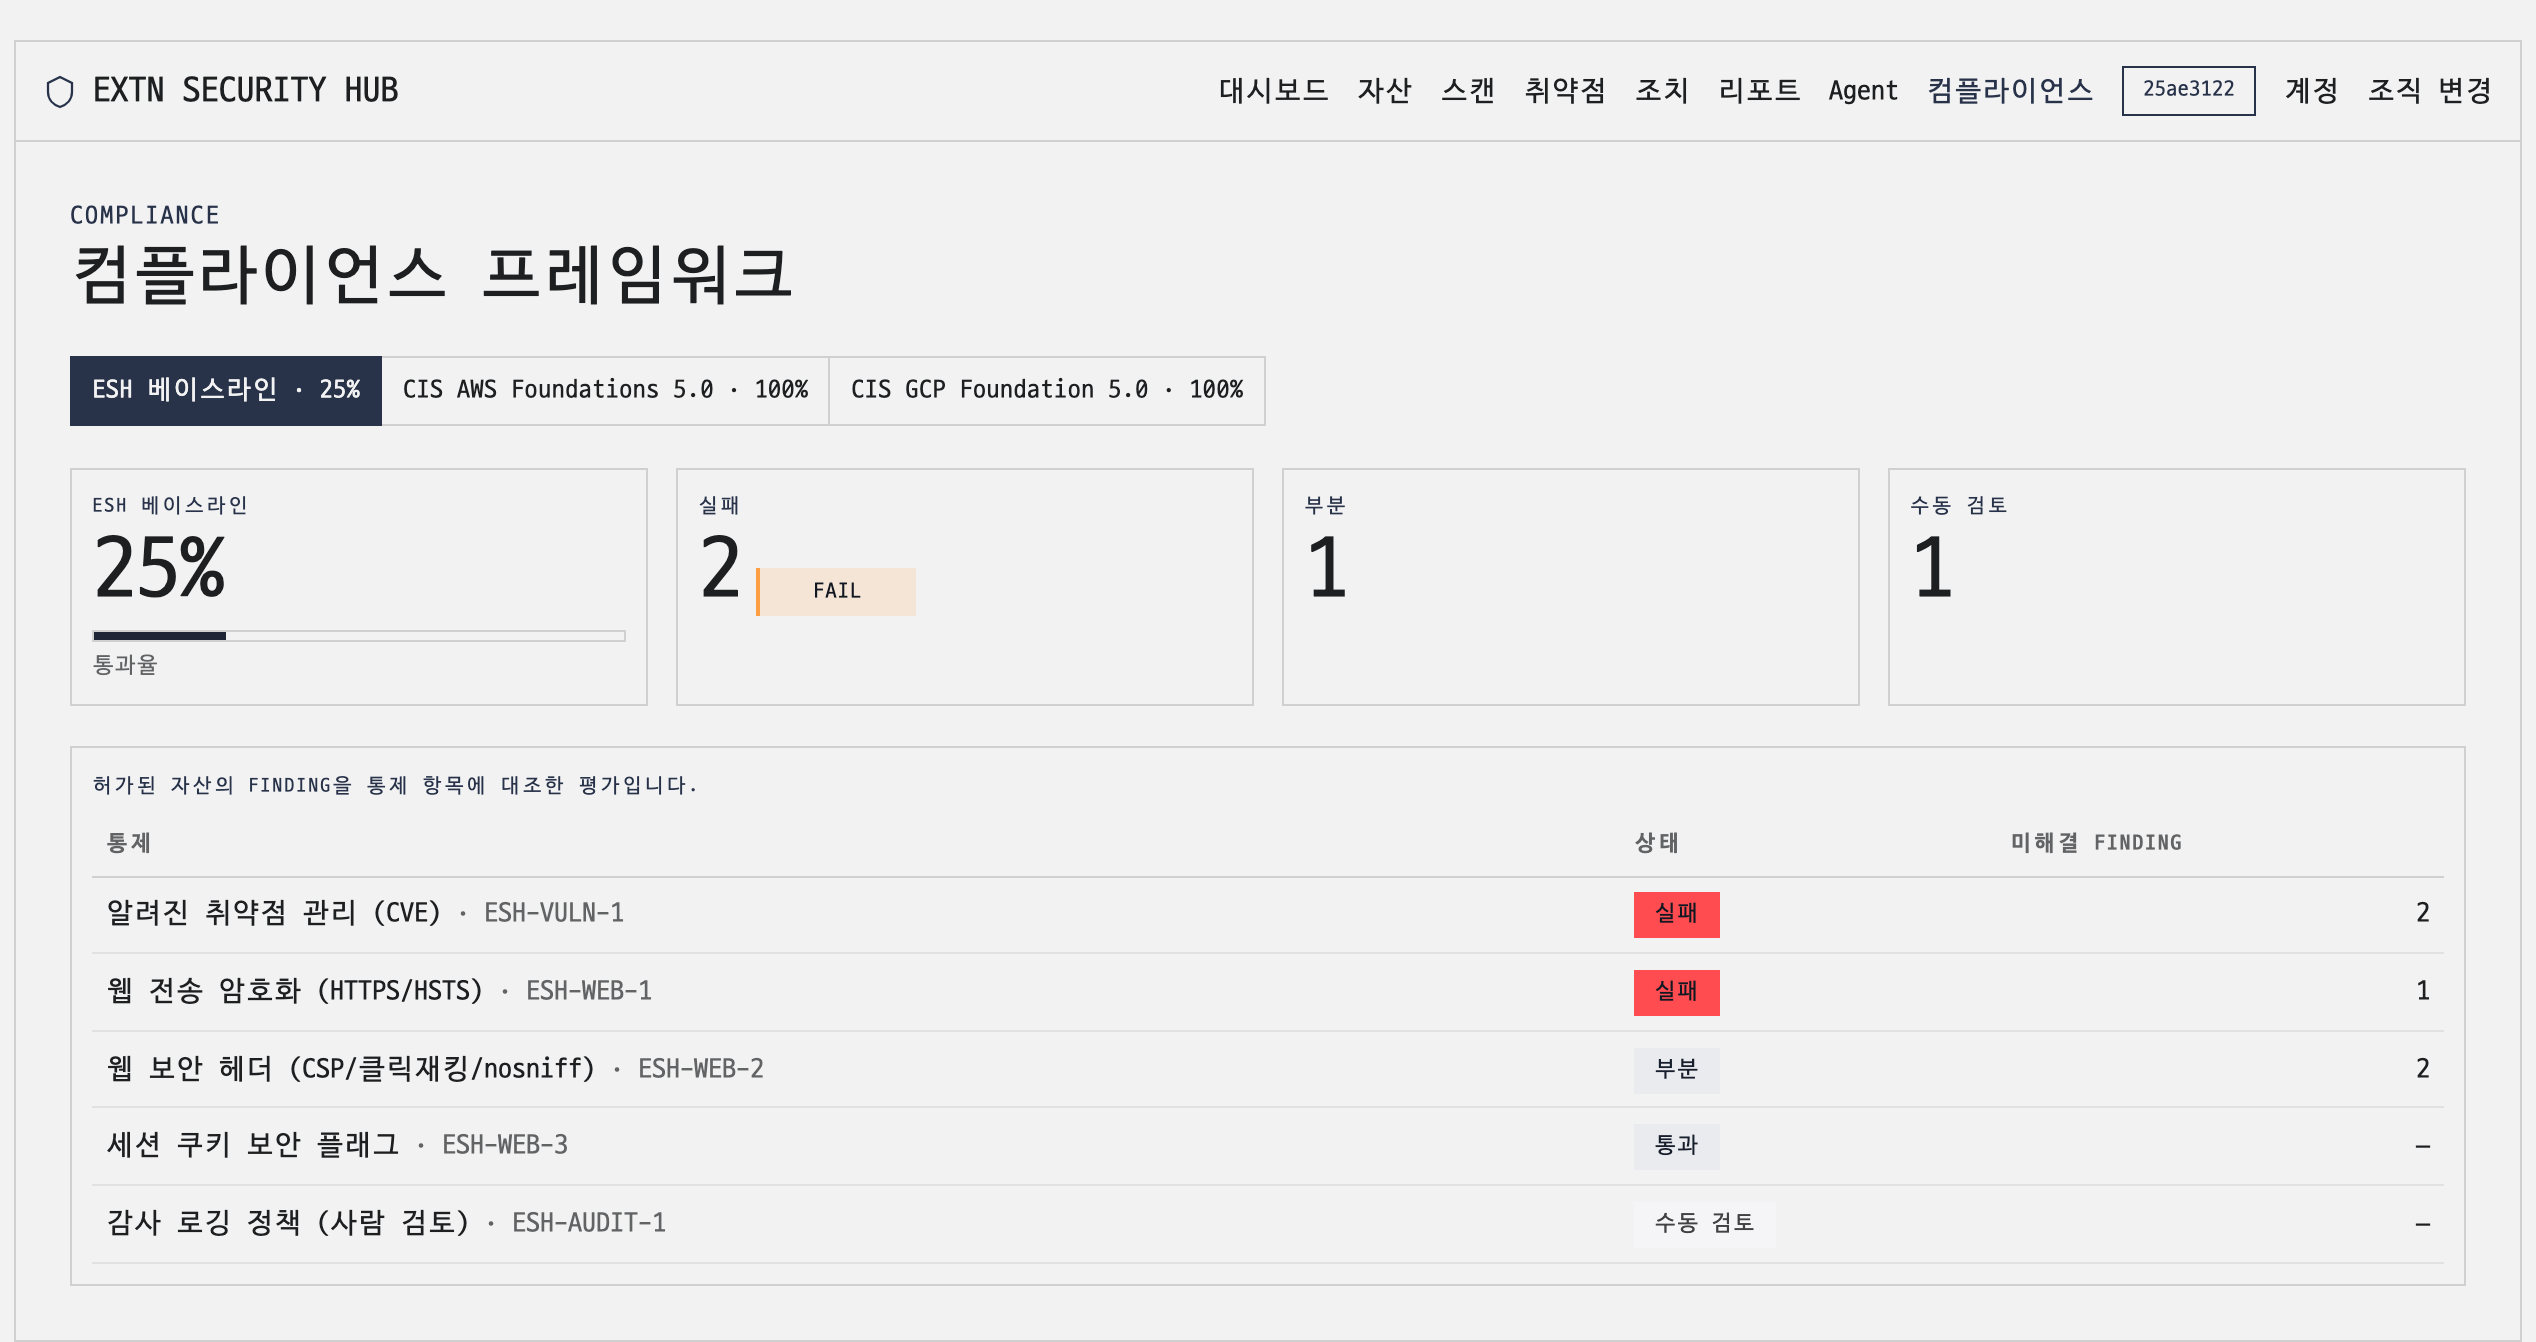
기본 보안 기준인 ESH_BASELINE 등의 통제 항목에 따라 점검 결과를 확인합니다. 각 항목은 통과, 미충족, 일부 충족, 미점검, 수동 검토로 구분해 추가 확인이 필요한 항목을 찾을 수 있습니다.
점검 결과 리포트
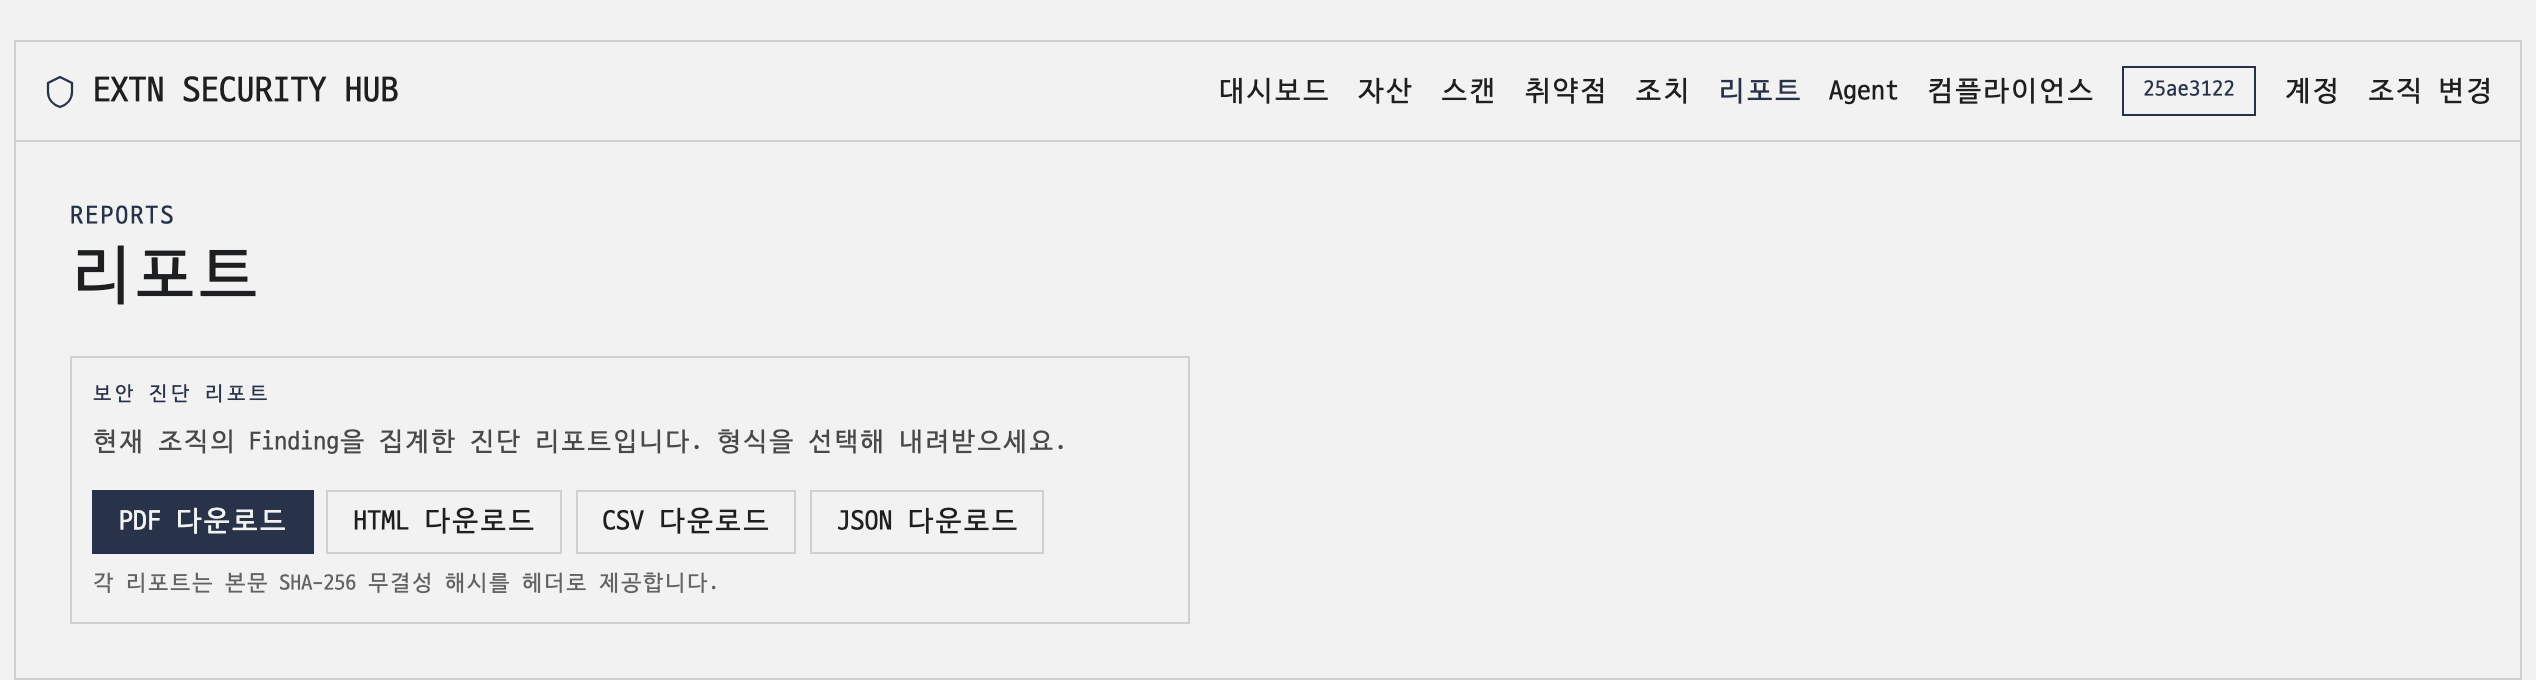
보안 점검 결과를 JSON·CSV·HTML·PDF로 내려받으세요. 파일의 변경 여부를 확인할 수 있도록 SHA-256 해시도 제공합니다.
리포트를 보안 현황 공유와 감사 대응 자료로 활용할 수 있습니다.
등록·허가된 자산만 점검합니다
고객이 등록하고 점검 권한을 확인한 자산만 대상으로 합니다. 자산별로 스캔을 허가해야 점검을 시작할 수 있습니다.