점검할 범위를 함께 정하는 것부터 시작합니다
서비스와 운영 환경을 확인하고, 점검 권한과 범위·일정·제공 결과를 안내합니다. 서비스 1개의 기본 보안 진단은 무료이며, 더 넓은 범위의 정밀 진단과 지속 점검은 범위 확인 후 견적으로 안내합니다.
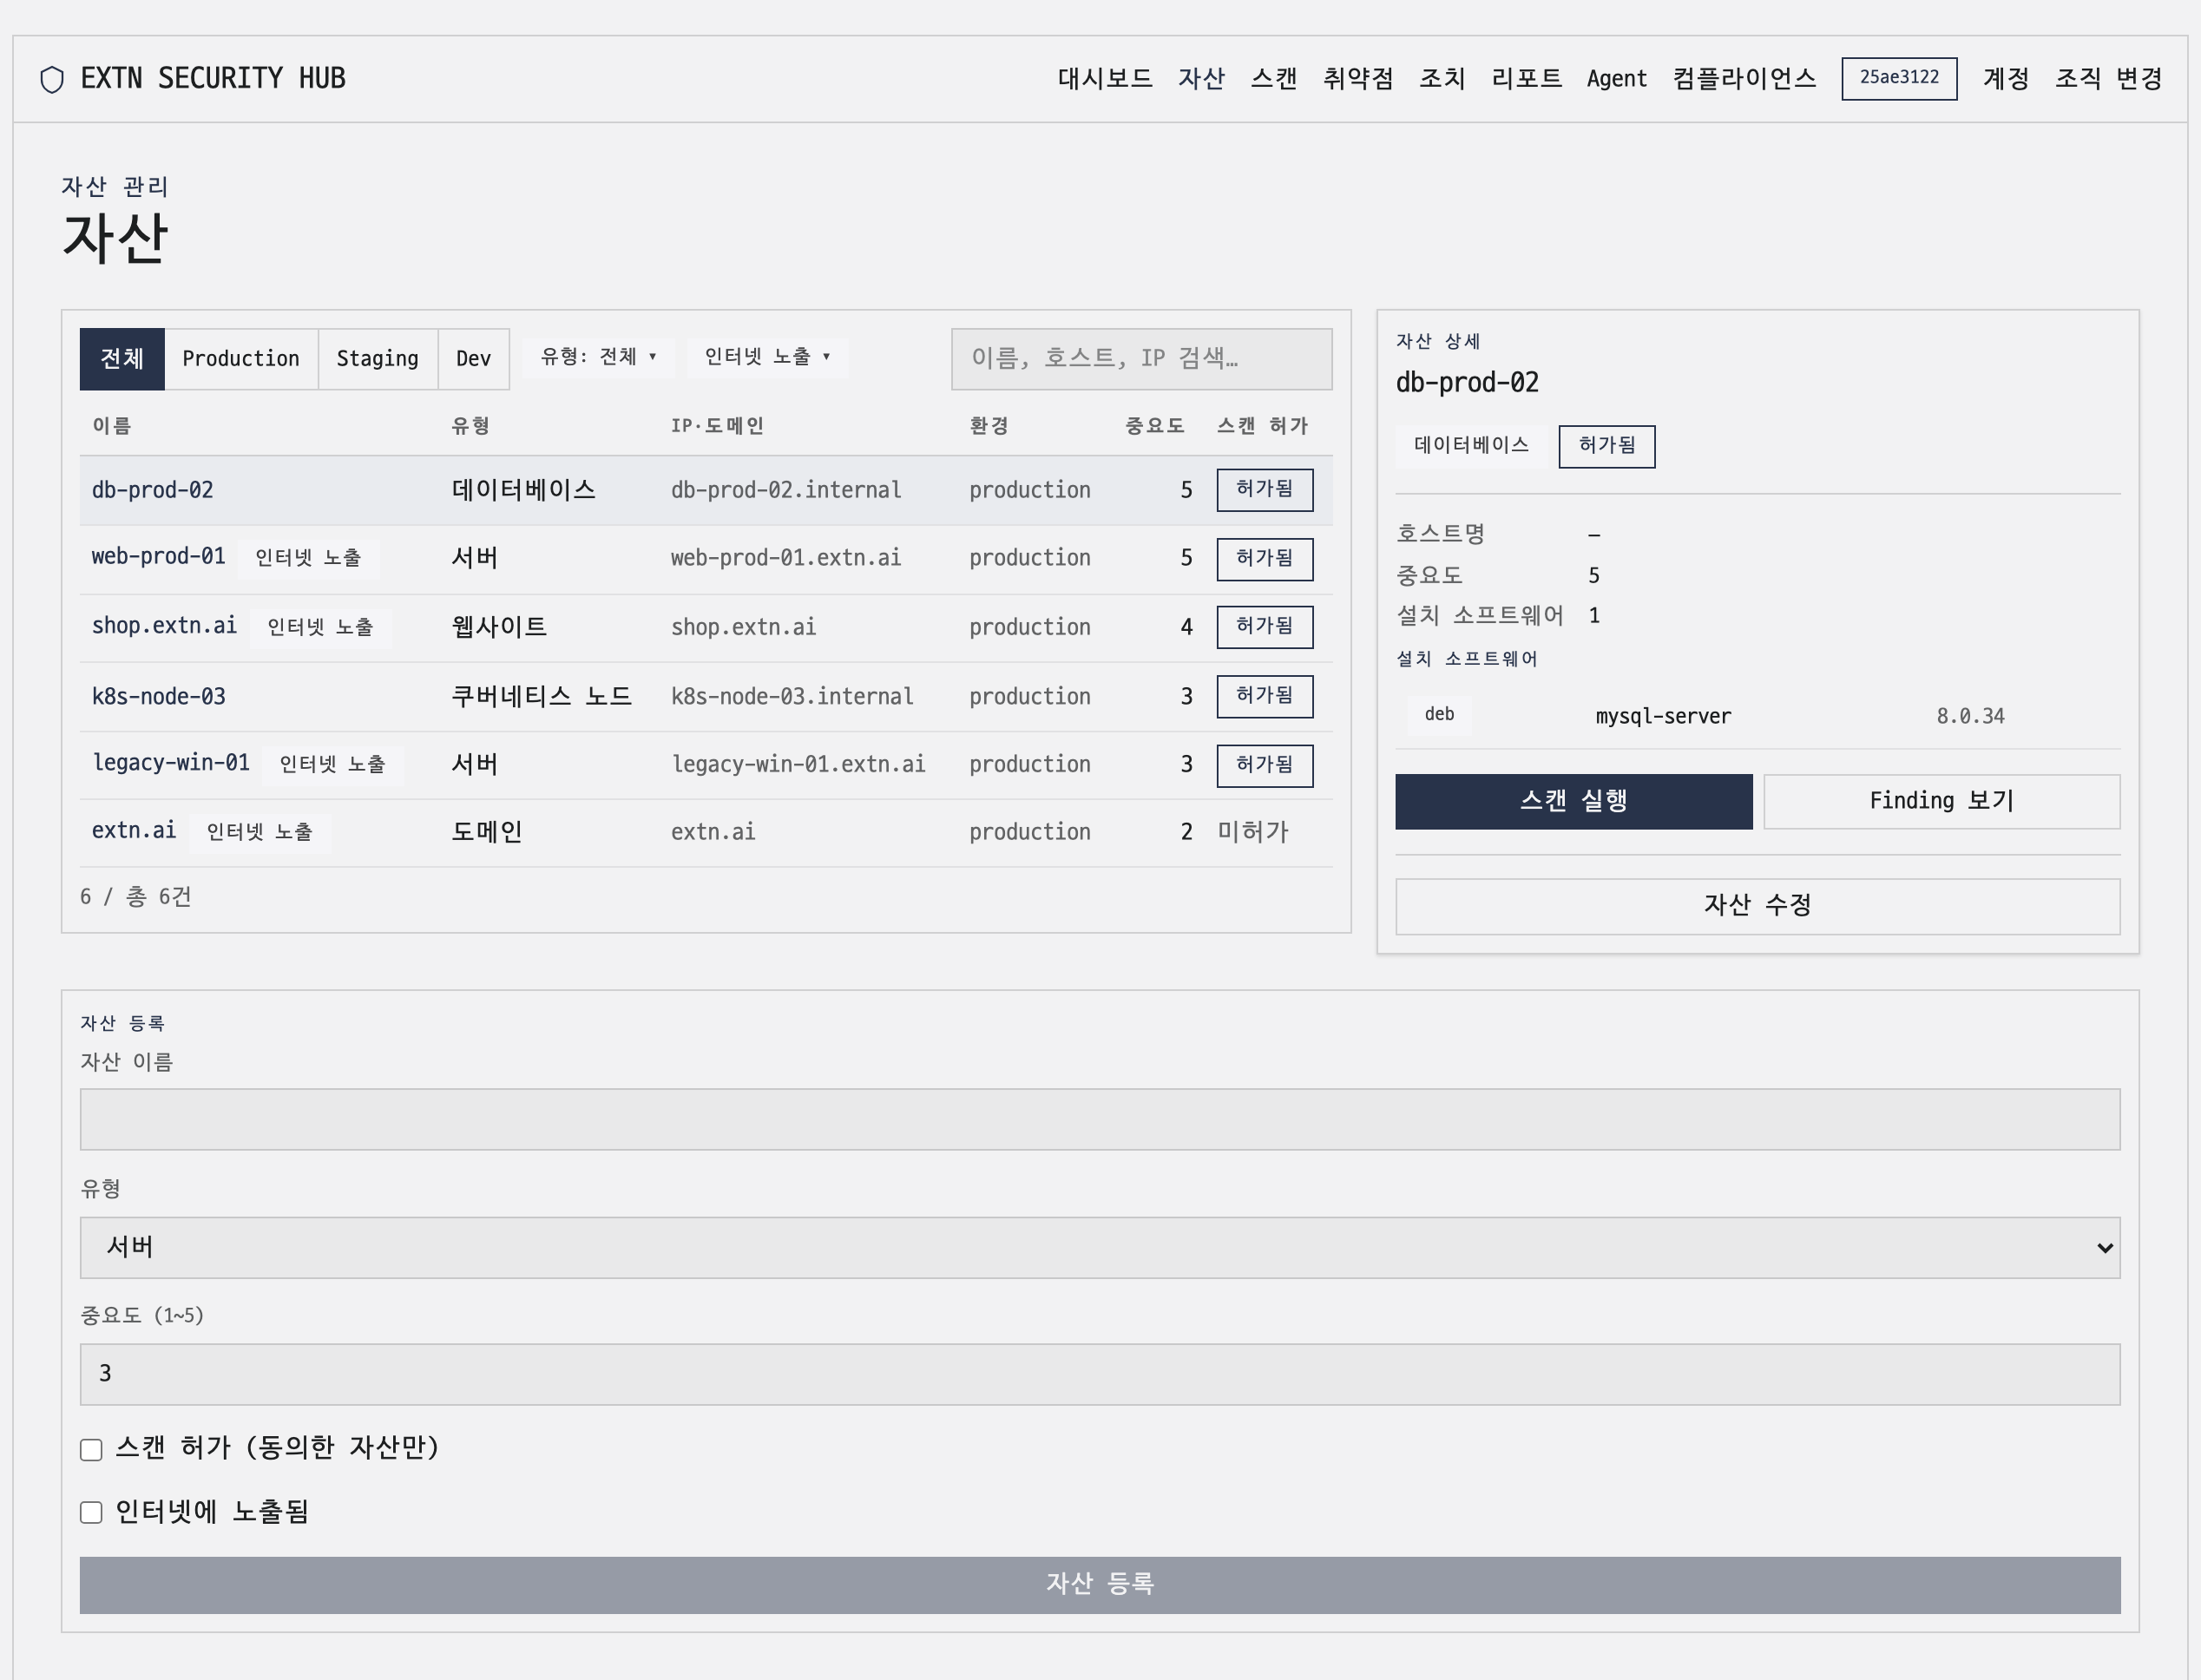
점검할 자산 등록
점검할 서버·PC·클라우드 자산을 등록합니다. 각 자산의 점검 권한을 확인하고 스캔을 허가해 주세요.
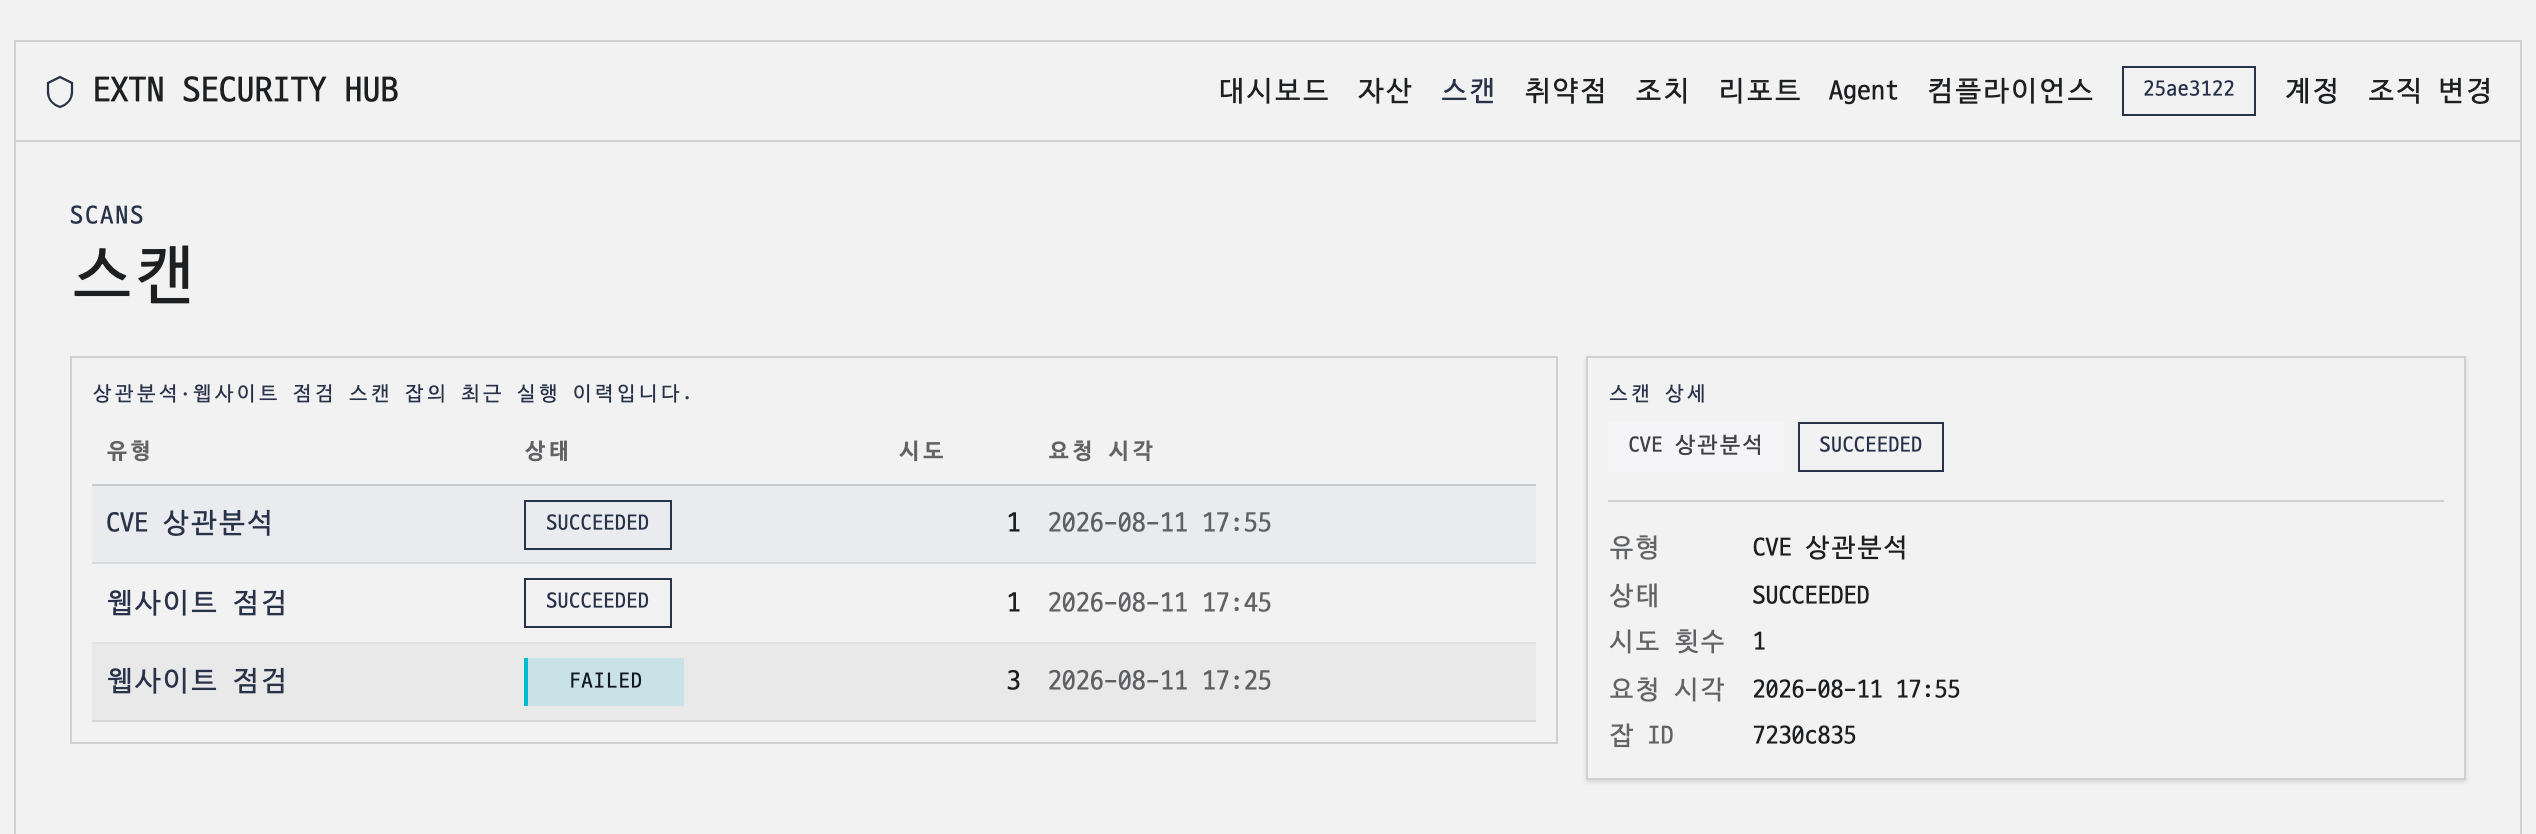
스캔 실행
허가된 자산의 외부 노출을 점검하고 소프트웨어 목록을 취약점 정보와 비교합니다. 에이전트를 설치한 자산에서는 내부 보안 설정도 수집합니다.
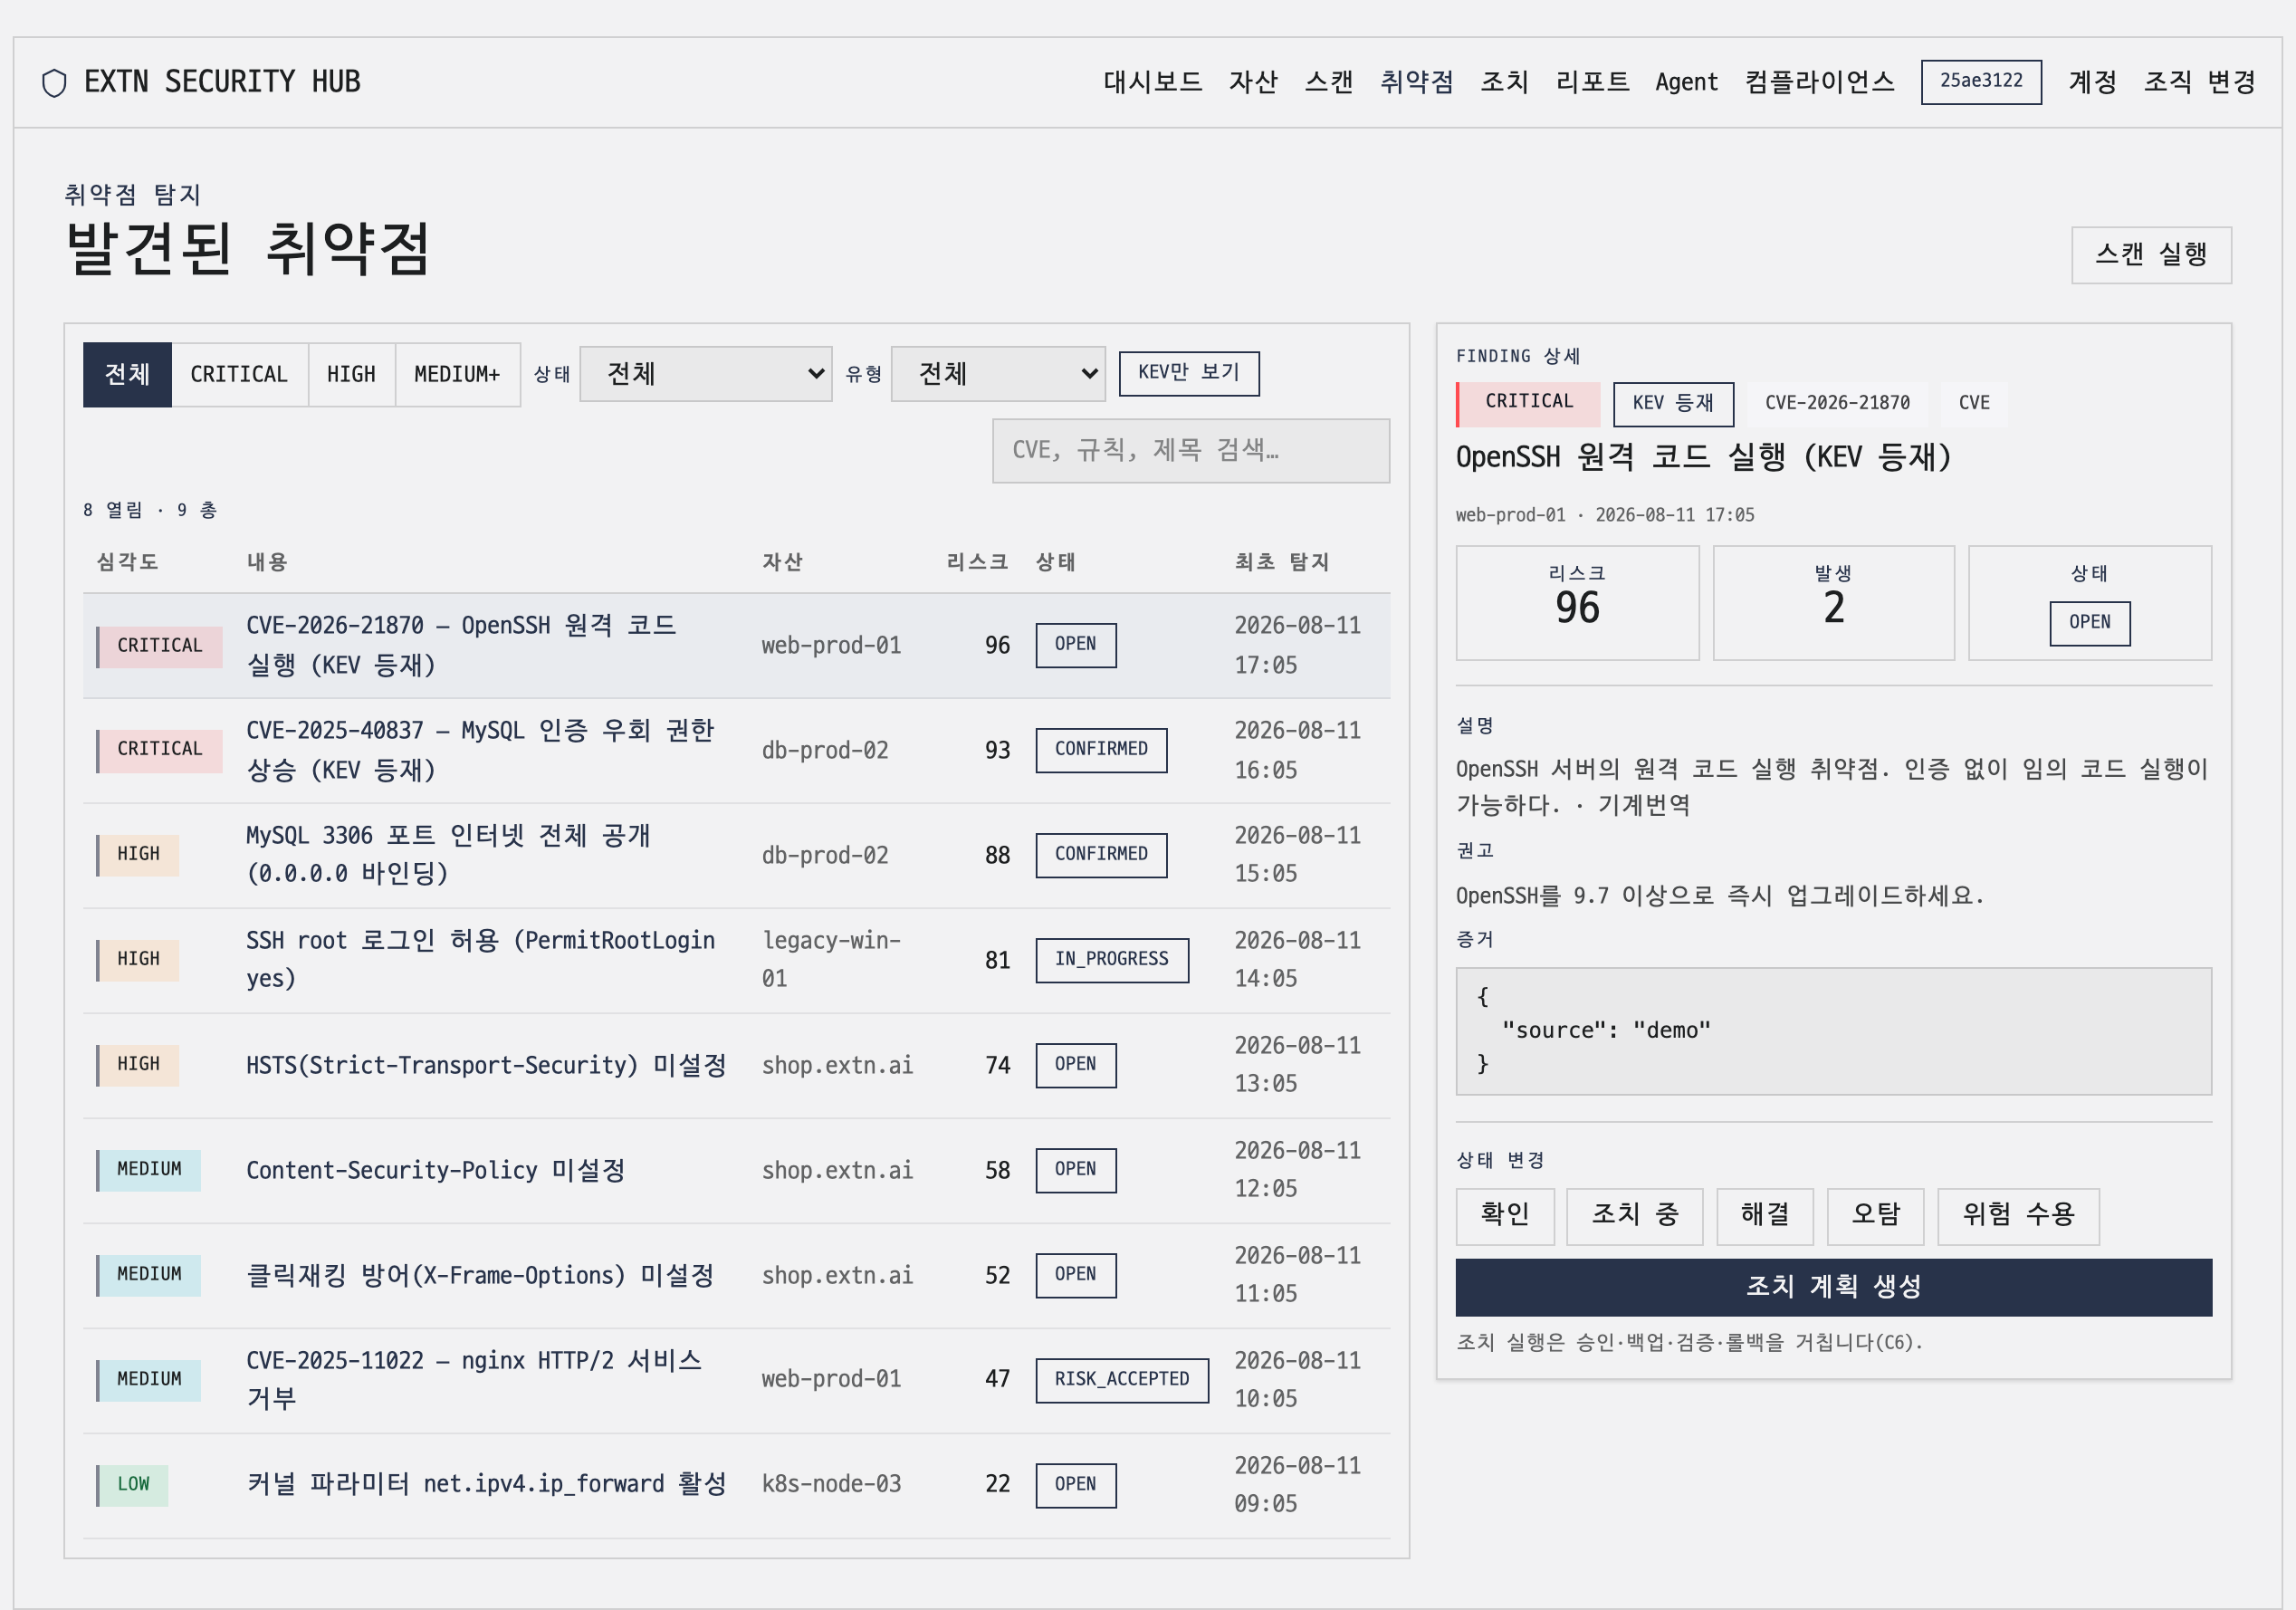
위험 우선순위 검토
심각도, 실제 악용 이력, 악용 가능성과 자산 중요도를 함께 검토해 먼저 조치할 항목을 정합니다. 취약점 상세 화면에서 설명과 탐지 근거를 확인할 수 있습니다.
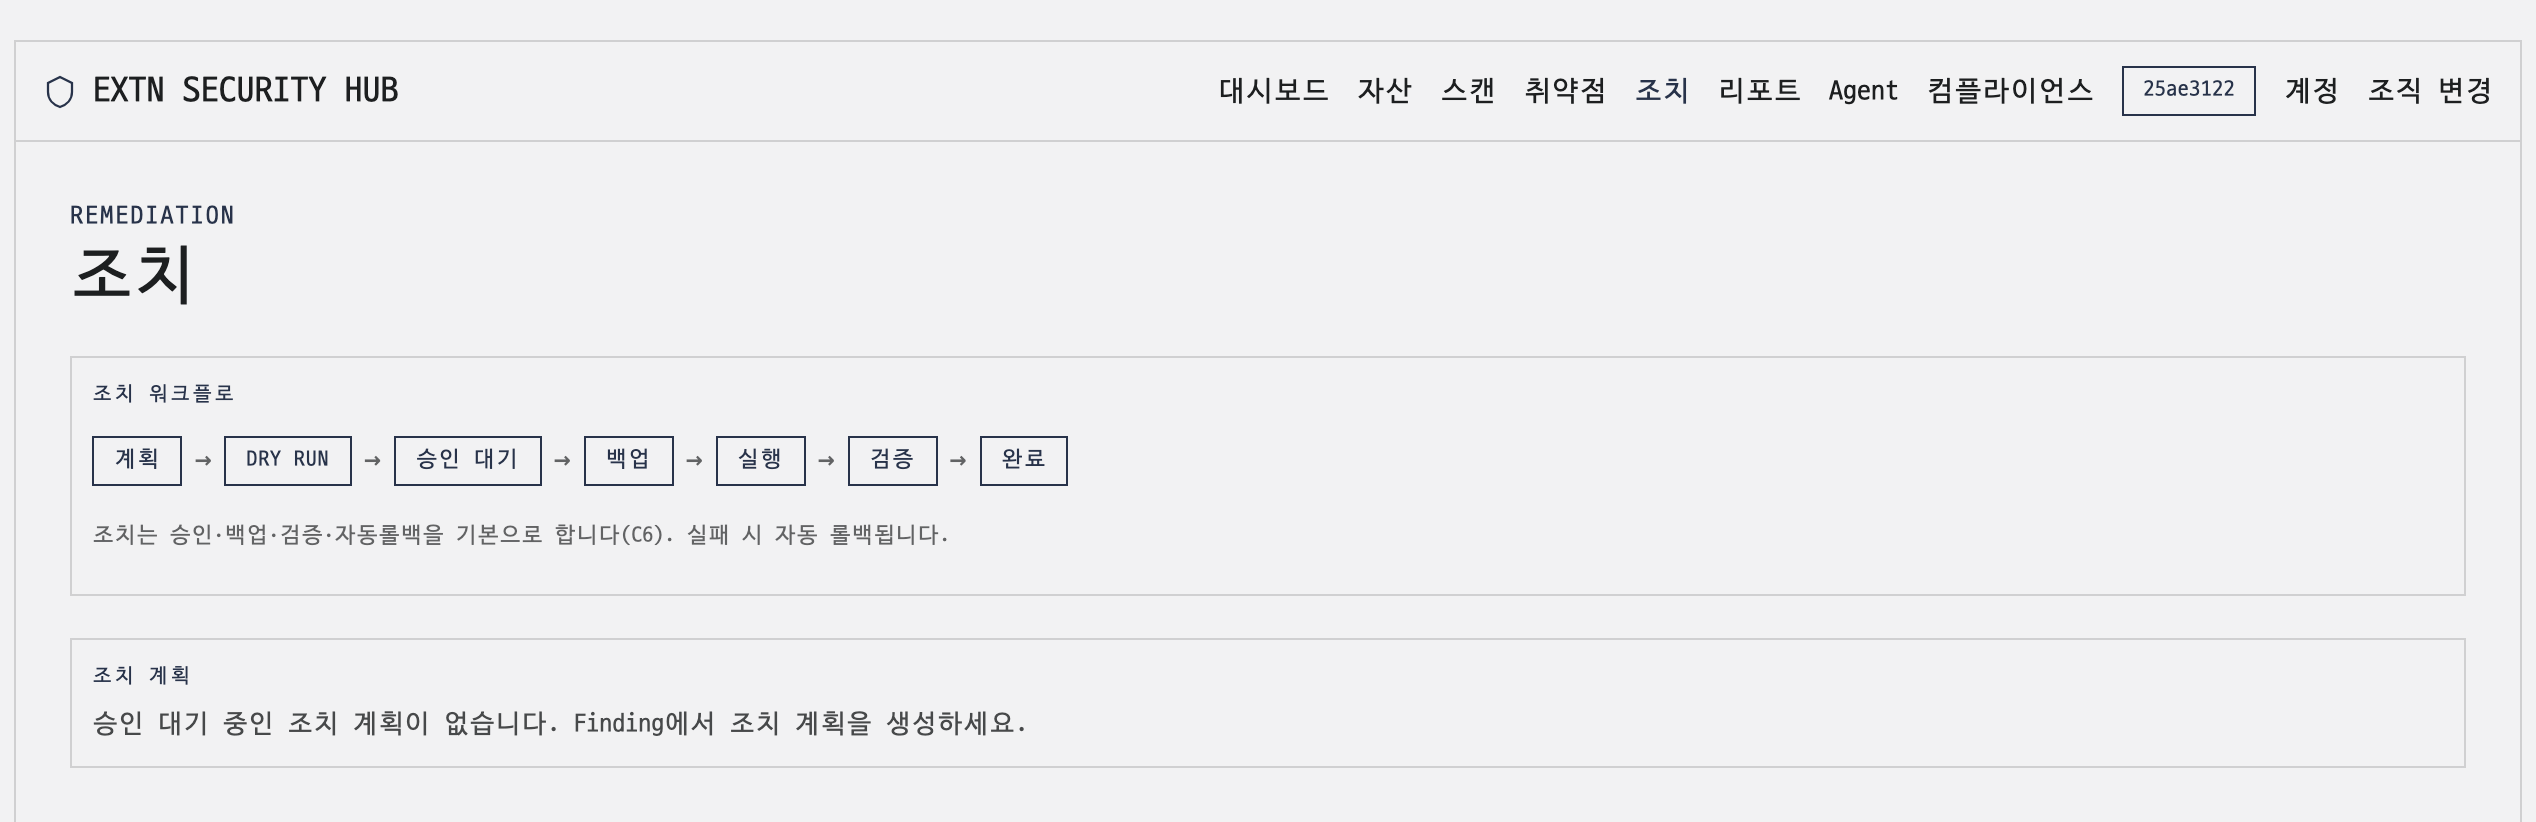
승인 기반 조치
변경 내용을 검토한 뒤 조치를 승인합니다. 백업·적용·검증·복구 상태는 실제 결과로만 기록하며, 자동 조치가 검증되지 않은 항목은 수정 안내를 제공합니다.
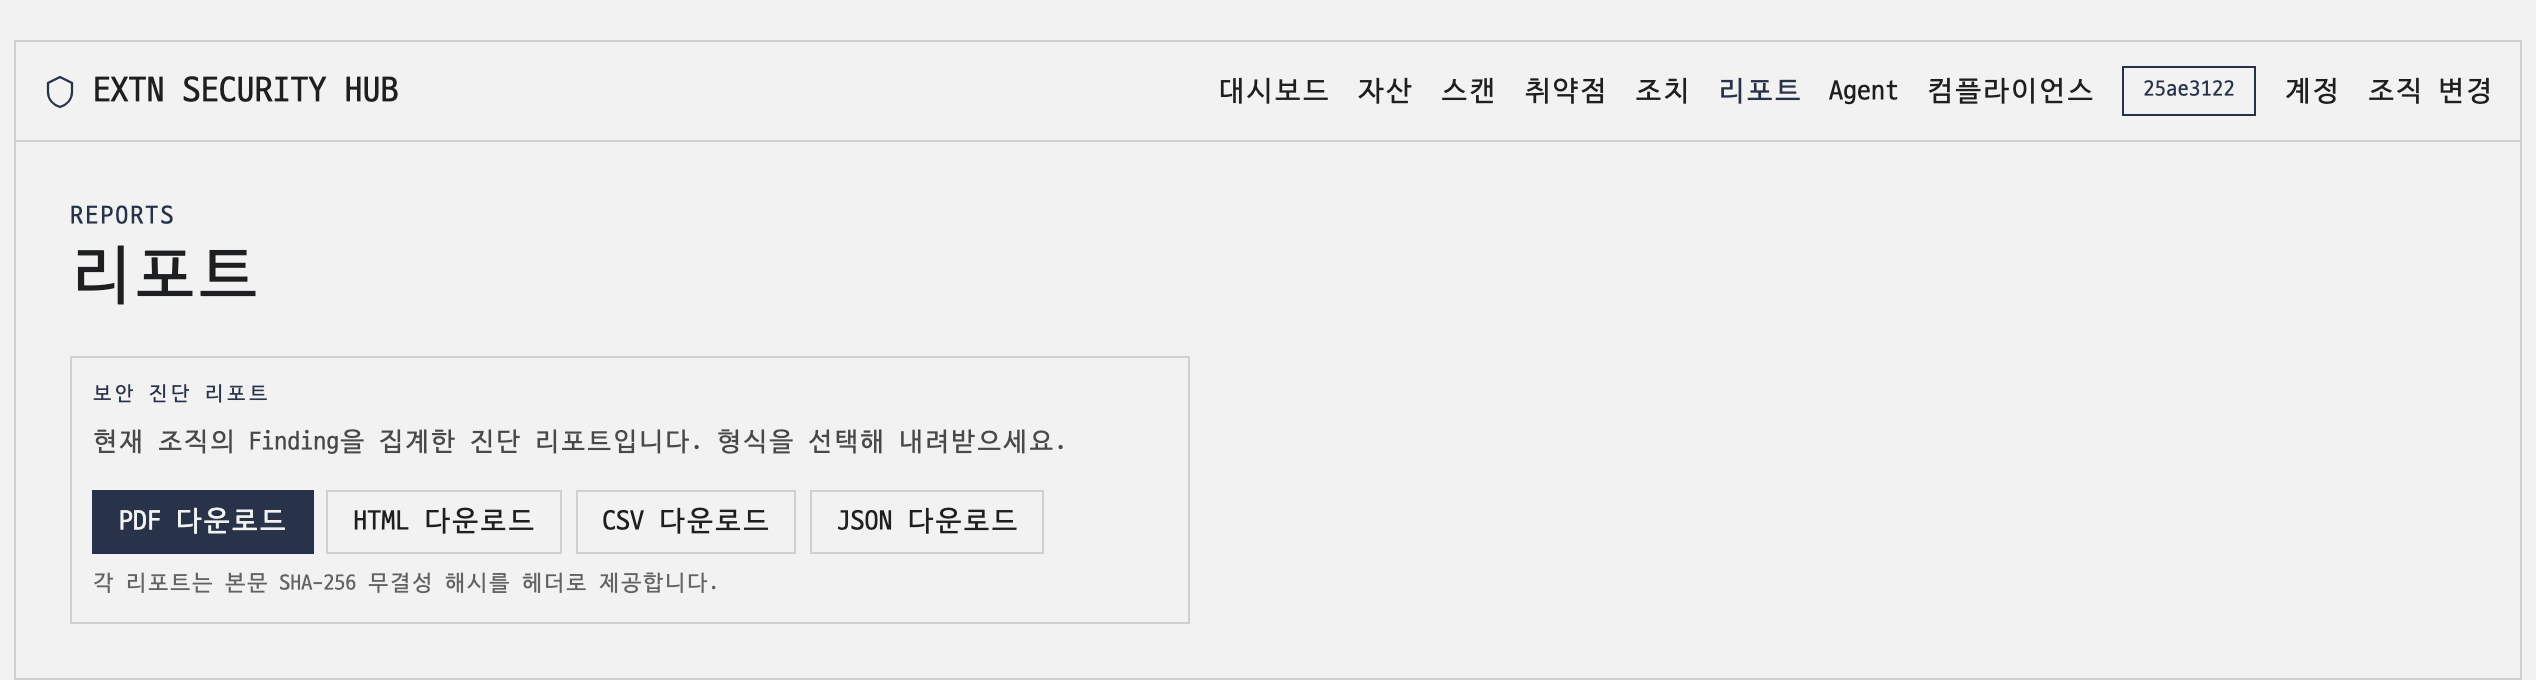
리포트 작성
점검 결과를 경영진 보고와 감사 대응에 쓸 수 있는 리포트로 정리합니다. JSON·CSV·HTML·PDF로 내려받고, SHA-256 해시로 파일의 변경 여부를 확인할 수 있습니다.
서비스 주소와 운영 환경을 알려 주시면 무료 기본 진단 범위와 진행 방법을 안내하겠습니다.