서버 내부를 점검하는 보안 에이전트
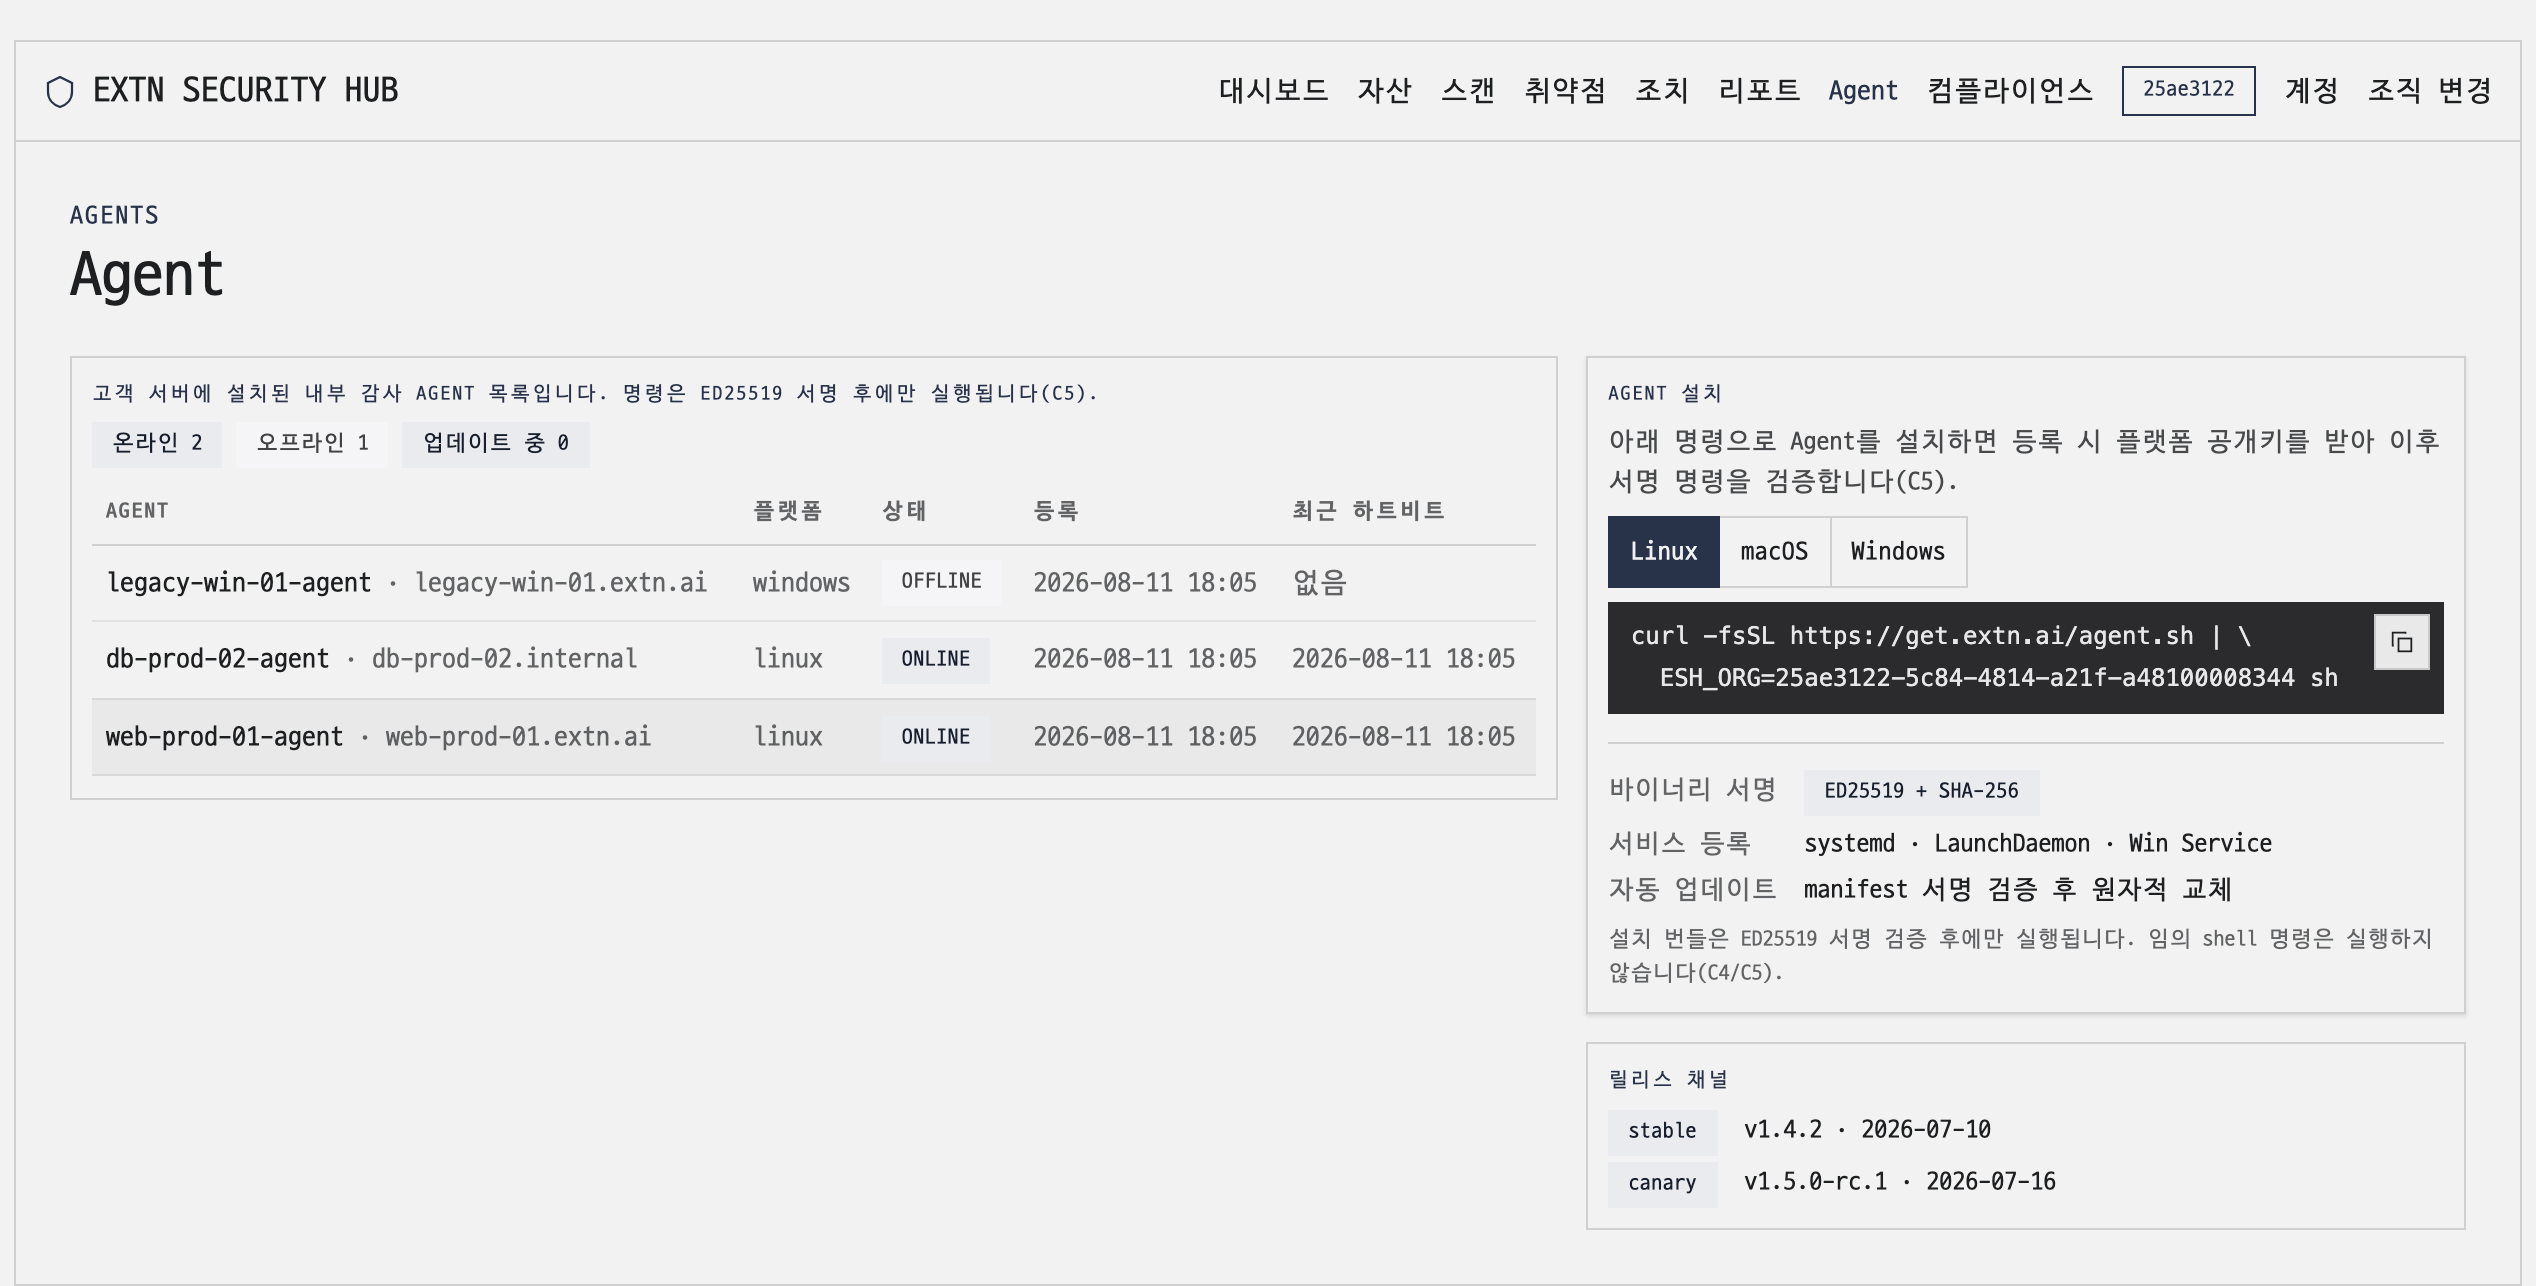
보안 에이전트는 서버에 설치해 소프트웨어 목록과 보안 설정을 수집하는 프로그램입니다. 플랫폼에서 보낸 명령의 서명을 확인하고, 허용된 명령과 승인된 조치를 실행합니다.
서명을 확인하고 허용된 명령만 실행합니다
에이전트는 명령의 서명과 유효시간을 확인하고, 미리 허용한 명령만 실행합니다. 검증에 실패한 명령은 거부합니다.
- 서명 확인 — 플랫폼이 ED25519로 서명한 명령만 실행합니다. 서명이 유효하지 않거나 유효시간이 지난 명령은 거부합니다.
- 허용된 명령만 실행 — 사전에 검토한 명령 템플릿만 사용할 수 있습니다. 임의로 작성한 셸 명령은 실행하지 않습니다.
- 담당자 승인 — 서버 설정을 변경하는 조치는 담당자가 승인한 뒤 실행합니다.
- 상호 인증 — 에이전트는 등록 시 공개키를 제출하고 요청에 서명합니다. 플랫폼과 에이전트는 서로의 서명을 확인합니다.
서버 보안 설정 수집
서버의 운영체제, 서비스, 계정, 방화벽 설정을 수집합니다. 에이전트가 플랫폼으로 연결하므로 서버에 외부 접속용 포트를 추가로 열 필요가 없습니다.
설치된 소프트웨어 확인
설치된 패키지 목록을 수집해 플랫폼으로 보냅니다. 이 목록을 CVE·OSV 취약점 정보와 비교해 해당 소프트웨어에 알려진 취약점을 찾습니다.
승인된 조치 실행
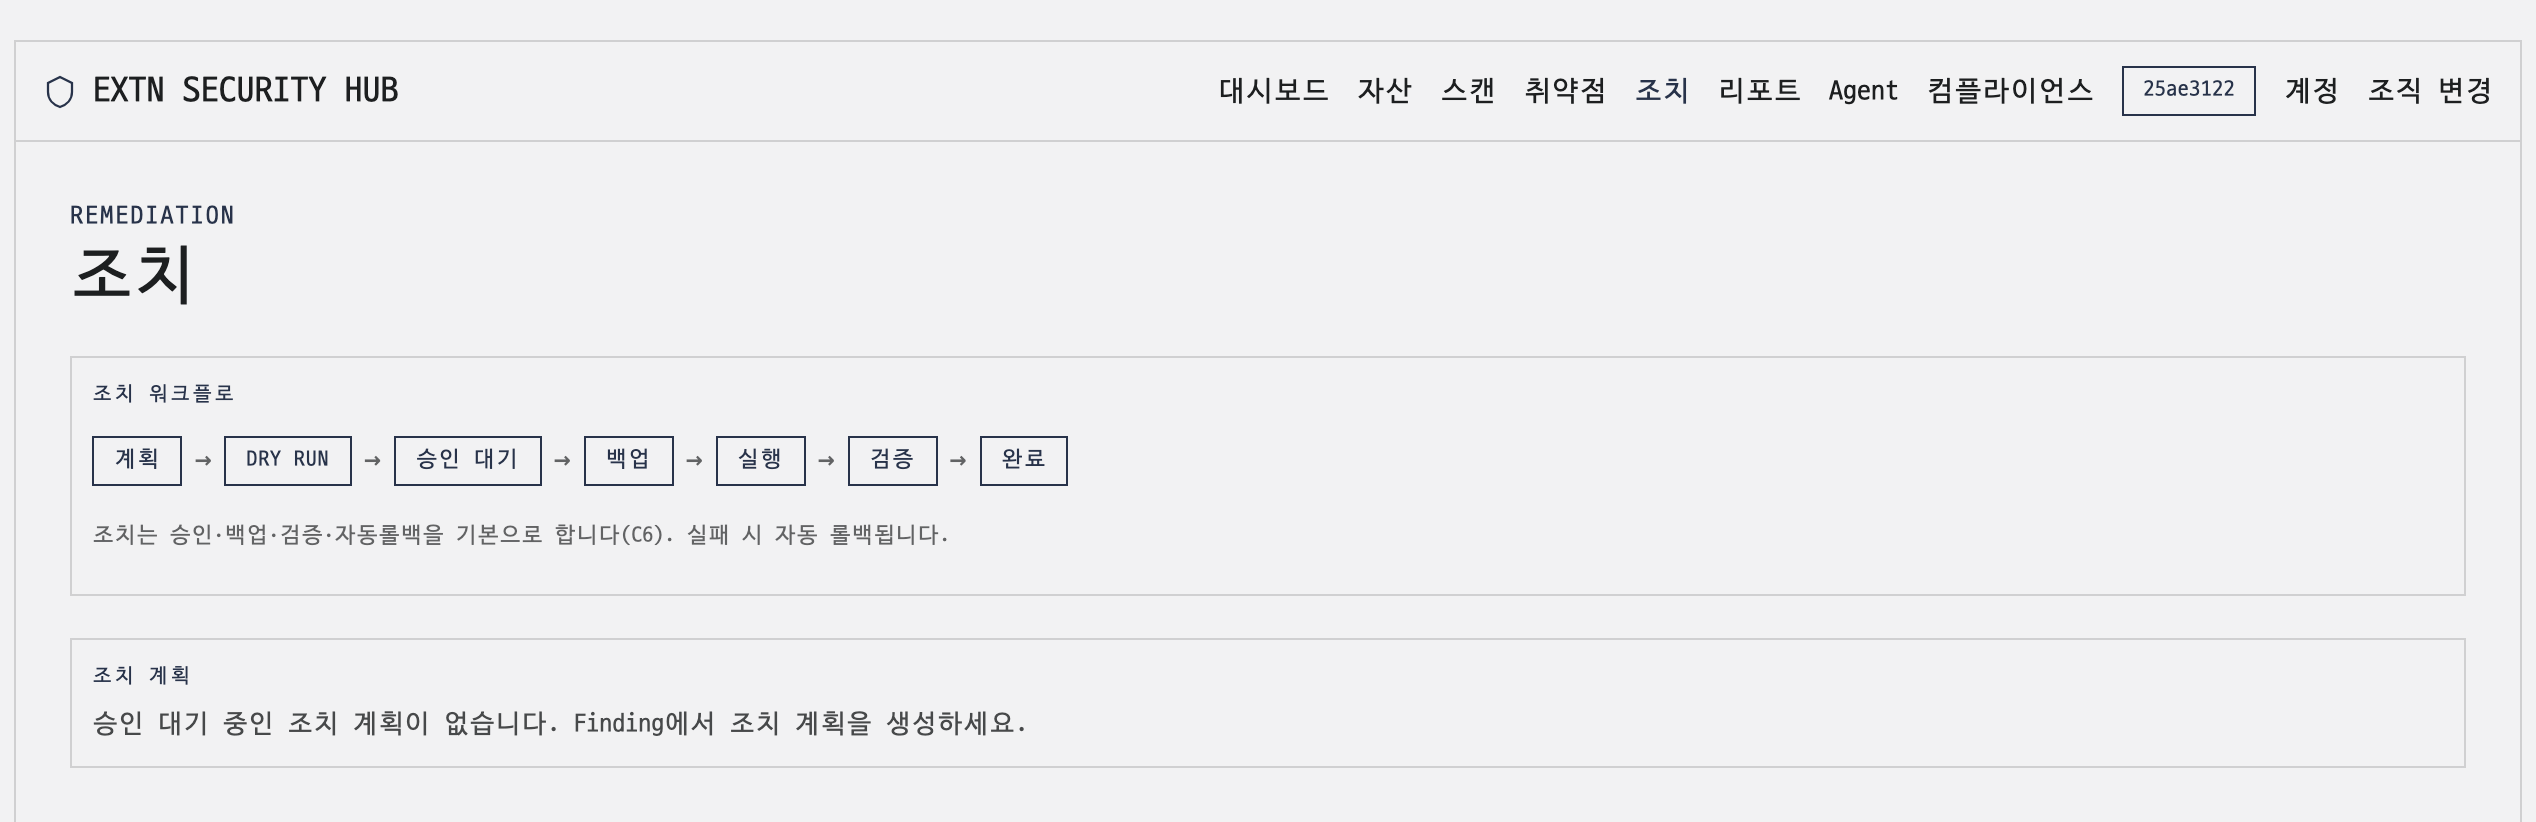
담당자가 승인한 조치를 실행합니다. 실행 전에 백업하고 적용 결과를 검증하며, 검증에 실패하면 이전 상태로 복구합니다. 각 단계의 결과는 조치 이력에 남습니다.